Özet: DORA'nın mimari omurgasını oluşturan 5 ana sütunu, teknik gereksinimlerini ve denetçilerin odaklanacağı kontrol alanlarını detaylandırıyoruz.
Kapsam ve Çerçeve: Avrupa Birliği genelinde geçerli EU 2022/2554 DORA tüzüğü, Avrupa Denetim Otoriteleri (EBA, EIOPA, ESMA) regülasyonları ve Türkiye'den AB finansal kuruluşlarına teknoloji/yazılım sağlayan şirketler için BİT risk ve operasyonel dayanıklılık çerçevesi.
DORA regülasyonunu anlamak isteyen ekiplere ilk çizdiğim resim, çatıyı taşıyan 5 sağlam kolondur. Bu kolonlardan biri bile zayıf kalırsa, regülasyon denetiminde tüm operasyonel dayanıklılık yapısı çöker.
Avrupa Bankacılık Otoritesi (EBA), Avrupa Sigorta Otoritesi (EIOPA) ve Avrupa Menkul Kıymetler Otoritesi (ESMA) denetçilerinin sahada harfiyen sorguladığı DORA'nın 5 Temel Sütununu teknik derinliğiyle ele alıyoruz.
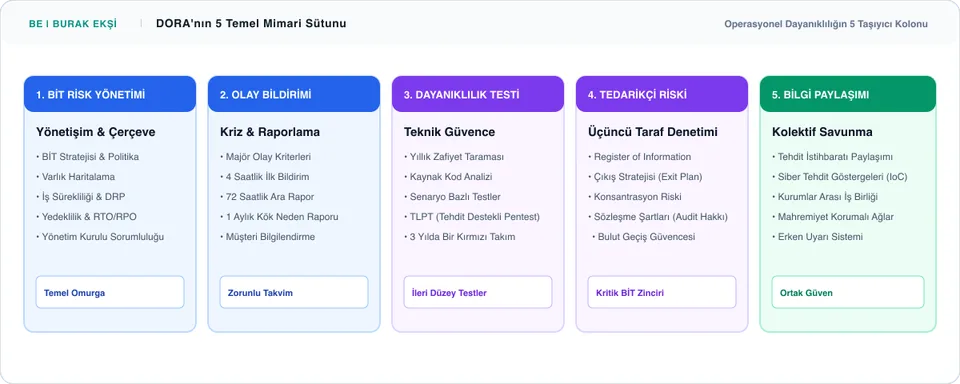
Sütun 1: BİT Risk Yönetimi (ICT Risk Management)
DORA'nın kalbidir. Kuruluşların kapsamlı ve belgelenmiş bir BİT Risk Yönetim Çerçevesi (ICT Risk Management Framework) kurmasını emreder:
- Yönetim Kurulu Sorumluluğu: BİT riskleri artık sadece Bilgi İşlem Müdürünün sorumluluğu değildir; Yönetim Kurulu üyeleri siber risk eğitimleri almak ve stratejiyi bizzat onaylamak zorundadır.
- Varlık ve Bağımlılık Haritası: Tüm sunucular, veri tabanları, API'lar ve kritik iş süreçleri arasındaki bağımlılıklar canlı olarak haritalandırılmalıdır.
- Yedeklilik ve Kurtarma: RTO (Kurtarma Süresi Hedefi) ve RPO (Kurtarma Noktası Hedefi) süreleri testlerle kanıtlanmalıdır.
Sütun 2: BİT Kaynaklı Olayların Yönetimi ve Bildirimi (Incident Reporting)
Bir siber saldırı veya sistem kesintisi yaşandığında "bunu kendi içimizde çözelim, kimse duymasın" dönemi kapandı:
- Olaylar DORA'nın belirlediği eşik değerlere (etkilenen kullanıcı sayısı, finansal kayıp, veri sızıntısı) göre sınıflandırılır.
- Eğer olay Majör (Major ICT-related Incident) seviyesindeyse, düzenleyici kuruma 4 saat içinde ilk bildirim, 72 saat içinde ara rapor ve 1 ay içinde nihai kök neden raporu sunulmalıdır.
Sütun 3: Dijital Operasyonel Dayanıklılık Testleri (Resilience Testing)
Sistemlerin sadece kağıt üzerinde güvenli olması yetmez; düzenli olarak saldırıya maruz bırakılması gerekir:
- Tüm kurumlar yılda en az bir kez zafiyet taraması, ağ güvenliği testleri ve kaynak kod analizi yapmalıdır.
- Sistemik öneme sahip büyük kuruluşlar için her 3 yılda bir TIBER-EU çerçevesine dayalı canlı Tehdit İstihbaratı Destekli Sızma Testi (TLPT - Threat-Led Penetration Testing) zorunludur.
Sütun 4: Üçüncü Taraf BİT Risk Yönetimi (ICT Third-Party Risk)
DORA'nın en devrimci sütunudur. Bankalar artık bulut sağlayıcılarının ve yazılımcılarının arkasına saklanamaz:
- Kurumlar hizmet aldıkları tüm teknoloji tedarikçilerini standart bir "Bilgi Kaydı (Register of Information)" formatında listelemek zorundadır.
- Sözleşmelerde denetim hakkı (Right to Audit), veri lokasyonu ve hizmet sağlayıcı battığında devreye girecek Çıkış Stratejileri (Exit Strategies) yazılı olmak zorundadır.
Sütun 5: Bilgi ve Tehdit İstihbaratı Paylaşımı (Information Sharing)
Siber saldırganlar bir bankaya saldırdığında kullandıkları teknikleri diğer bankalara karşı da kullanır:
- DORA, finans kuruluşlarının kendi aralarında güvenilir topluluklar kurarak siber tehdit göstergelerini (IoC), saldırı yöntemlerini ve zafiyet istihbaratını paylaşmasını teşvik eder ve yasal güvenceye bağlar.
Bu 5 sütun, kurumunuzu sadece bir regülasyon cezasından korumakla kalmaz; modern siber tehditler karşısında ayakta kalan gerçek bir dijital kaleye dönüştürür.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.