Özet: DORA'nın en ileri düzey teknik gereksinimi olan TLPT testlerinin metodolojisini, kapsamını ve geleneksel sızma testlerinden temel farklarını ele alıyoruz.
Kapsam ve Çerçeve: Avrupa Birliği genelinde geçerli EU 2022/2554 DORA tüzüğü, Avrupa Denetim Otoriteleri (EBA, EIOPA, ESMA) regülasyonları ve Türkiye'den AB finansal kuruluşlarına teknoloji/yazılım sağlayan şirketler için BİT risk ve operasyonel dayanıklılık çerçevesi.
Siber güvenlik dünyasında en çok bilinen test "sızma testi"dir (Pentest). Bir güvenlik firması gelir, açık portları tarar, bir rapor sunar ve gider. Ancak DORA'nın 3. sütununda yer alan TLPT (Threat-Led Penetration Testing), sıradan bir sızma testinin fersah fersah ötesindedir.
TLPT, Avrupa Merkez Bankası'nın geliştirdiği TIBER-EU çerçevesini temel alır ve finans kuruluşlarının canlı üretim sistemlerini devlet destekli gelişmiş siber tehdit gruplarının (APT) taktikleriyle hedef alır.
Danışmanlık tecrübelerim ışığında TLPT mekanizmasının nasıl çalıştığını açıklıyorum.
Klasik Pentest ile DORA TLPT Arasındaki Fark
| Kriter | Standart Sızma Testi (Pentest) | DORA TLPT (TIBER-EU) |
|---|---|---|
| Hedef Ortam | Test / UAT Ortamları | Doğrudan Canlı Üretim (Production) |
| Senaryo | Bilinen zafiyetleri tarama | Gerçek Tehdit İstihbaratına Dayalı Senaryo |
| Yöntem | Araç bazlı taramalar | Kırmızı Takım (Red Team) İnsan İstihbaratı |
| Haberlilik | Savunma ekibi (SOC) haberdardır | Haber Verilmez (Blind Testing) |
| Süre | 1 - 2 Hafta | 3 - 6 Ay |
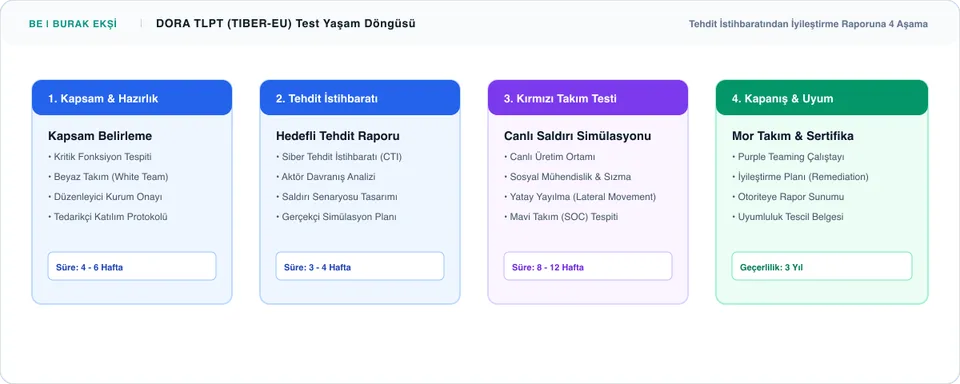
TLPT Nasıl Gerçekleştirilir? 4 Temel Aşama
1. Hazırlık ve Kapsam Belirleme
Kurum içinde testi yönetecek küçük ve gizli bir Beyaz Takım (White Team) kurulur. Şirketin kendi savunma ekibi (Mavi Takım / SOC) testten asla haberdar edilmez. Test edilecek kritik fonksiyonlar belirlenir ve ilgili düzenleyici otoriteye sunulur.
2. Tehdit İstihbaratı (Targeted Threat Intelligence)
Akredite bir Tehdit İstihbaratı sağlayıcısı devreye girer:
- O finans kuruluşunu veya o ülkedeki bankaları gerçekten hedef alan siber suç çeteleri kimlerdir?
- Hangi saldırı tekniklerini (TTPs) kullanıyorlar?
- Bu verilere dayanılarak kuruma özel gerçekçi senaryolar yazılır.
3. Kırmızı Takım Testi (Red Team Execution)
Bağımsız etik hackerlar (Red Team) canlı üretim ortamına saldırıyı başlatır:
- Oltalama (phishing), sosyal mühendislik, fiziksel güvenliği aşma, ağda yatay yayılma (lateral movement) ve veri tabanlarına sızma gibi teknikler denenir.
- Amaç sistemleri çökertmek değil, savunma ekibinin saldırıyı ne kadar sürede fark ettiğini ve durdurabildiğini test etmektir.
4. Mor Takım (Purple Teaming) ve Kapanış
Test bittikten sonra Kırmızı Takım ile Mavi Takım aynı masaya oturur:
- "Biz şu saatte şu kapıdan girdik, siz neden loglarda göremediniz?" analizi yapılır.
- Eksiklikler giderilir ve düzenleyici otoriteye sunulacak resmi uyum raporu tanzim edilir.
Tedarikçilerin TLPT Kapsamına Alınması
DORA'nın en kritik maddelerinden biri şudur: Eğer finans kuruluşunun kritik bir fonksiyonu bir bulut veya yazılım tedarikçisi üzerindeyse, bu tedarikçi de TLPT testine dahil edilmek zorundadır.
Teknoloji şirketlerinin bu seviyede bir canlı sızma testine hazır olması, sistem mimarilerini sağlamlaştırmaları ve denetim senaryolarında müşterileriyle koordineli çalışmaları hayati önem taşır.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.