Özet: DORA'nın ikinci sütununda yer alan katı olay bildirim kurallarını, sınıflandırma kriterlerini ve dakikaların yarıştığı kriz raporlama takvimini inceliyoruz.
Kapsam ve Çerçeve: Avrupa Birliği genelinde geçerli EU 2022/2554 DORA tüzüğü, Avrupa Denetim Otoriteleri (EBA, EIOPA, ESMA) regülasyonları ve Türkiye'den AB finansal kuruluşlarına teknoloji/yazılım sağlayan şirketler için BİT risk ve operasyonel dayanıklılık çerçevesi.
Siber kriz yönetiminde saniyelerin ne kadar kritik olduğunu hepimiz biliriz. Ancak DORA yürürlüğe girene kadar şirketler bir siber saldırıyı günlerce kendi içinde tartışıp olayın büyüklüğünü saklayabiliyordu.
DORA bu tabloyu kökünden değiştirdi. Artık bir siber güvenlik olayı yaşandığında düzenleyici kurumlara ve kamuoyuna bildirim yapmak için saatlerle yarışılan katı bir yasal takvim var.
Bir olayın ne zaman "Majör" sayılacağını ve bildirim saatlerini sahadaki uygulama detaylarıyla açıklıyorum.
Bir Olay Ne Zaman "Majör BİT Olayı" Sayılır?
Her sunucu çökmesi veya her spam e-posta DORA kapsamında raporlanmaz. Olayın Majör (Major ICT-related Incident) kabul edilmesi için Avrupa Denetim Otoriteleri (ESA) tarafından belirlenen şu eşik kriterlerine bakılır:
- Kritik Hizmetlerin Etkilenmesi: Bankanın temel bankacılık, ödeme geçidi veya para transferi gibi kritik bir fonksiyonunun kesintiye uğraması.
- Kullanıcı Sayısı ve Müşteri Etkisi: Müşteri tabanının %10'undan fazlasının veya 100.000'den fazla kullanıcının hizmet alamaması.
- Süre Eşiği: Kritik bir hizmetin 2 saatten uzun süre kesintiye uğraması.
- Coğrafi Yayılım: Kesintinin iki veya daha fazla AB üyesi ülkeye sıçraması.
- Veri Bütünlüğü ve Kaybı: Veri tabanlarındaki bilgilerin bozulması veya geri getirilemez şekilde silinmesi.
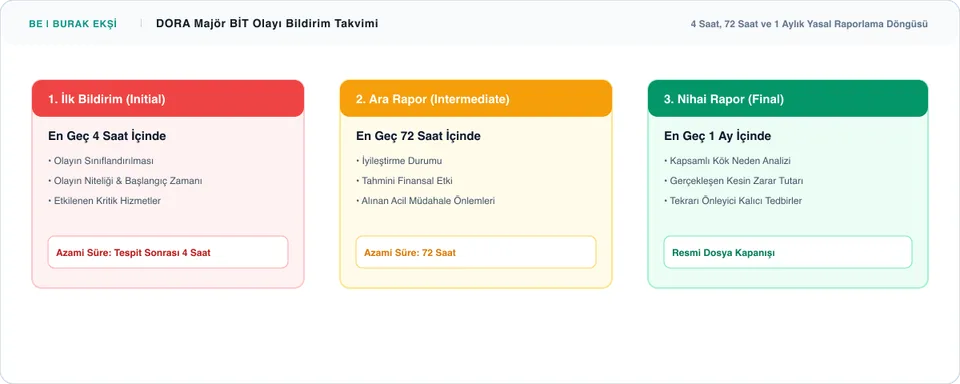
Yasal Bildirim Takvimi: 4 Saat, 72 Saat ve 1 Ay Kuralı
Bir olay majör olarak sınıflandırıldığı andan itibaren saat işlemeye başlar:
1. İlk Bildirim (Initial Notification) — Azami 4 Saat
Kuruluş olayın majör olduğunu tespit ettikten sonra en geç 4 saat içinde (veya iş günü kapanışından önce) yetkili otoriteye ilk bildirim şablonunu iletmelidir:
- Olay ne zaman başladı?
- Hangi kritik hizmetler etkilendi?
- İlk tespit edilen niteliği nedir (DDoS, fidye yazılımı, teknik arıza)?
2. Ara Rapor (Intermediate Report) — Azami 72 Saat
İlk bildirimden sonra sistem toparlanmaya çalışılırken en geç 72 saat içinde ayrıntılı bir ara rapor verilir:
- Müdahalede gelinen son durum nedir?
- Olayın etkilediği finansal zarar tahmini nedir?
- Müşterilere yönelik acil hangi tedbirler alındı?
3. Nihai Rapor (Final Report) — Azami 1 Ay
Sistem tamamen normale döndükten ve servisler kurtarıldıktan sonra en geç 1 ay içinde kapanış raporu sunulur:
- Ayrıntılı Kök Neden Analizi (Root Cause Analysis).
- Saldırganların hangi kapıdan girdiği ve hangi zafiyeti kullandığı.
- Bu olayın bir daha tekrarlanmaması için alınan kalıcı mimari ve operasyonel tedbirler.
Müşterileri Bilgilendirme Yükümlülüğü
Eğer majör BİT olayı müşterilerin finansal çıkarlarını doğrudan tehdit ediyorsa (Örn: Hesap bakiyeleri risk altındaysa veya kimlik avı riski doğmuşsa), kuruluş sadece devlete değil; gecikmeksizin etkilenen müşterilerine de olayı ve alabilecekleri koruyucu önlemleri bildirmekle yükümlüdür.
DORA uyumlu bir Olay Müdahale Planına (IRP) sahip olmak, kriz anında paniği önler ve yüzbinlerce avroluk idari ceza riskini ortadan kaldırır.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.