Özet: Avrupa Birliği finansal ekosistemini ve bu ekosisteme yazılım/bulut sağlayan teknoloji şirketlerini doğrudan bağlayan DORA regülasyonunun kapsamını inceliyoruz.
Kapsam ve Çerçeve: Avrupa Birliği genelinde geçerli EU 2022/2554 DORA tüzüğü, Avrupa Denetim Otoriteleri (EBA, EIOPA, ESMA) regülasyonları ve Türkiye'den AB finansal kuruluşlarına teknoloji/yazılım sağlayan şirketler için BİT risk ve operasyonel dayanıklılık çerçevesi.
Finansal teknoloji ve bankacılık danışmanlığı yürüttüğüm kurumlarda son dönemde en çok yankı uyandıran dört harfli bir kısaltma var: DORA.
Birçok şirket DORA'yı sadece "Avrupa'daki büyük bankaları ilgilendiren uzak bir mevzuat" sanıyor. Oysa gerçek bambaşka: Eğer Türkiye'de bir yazılım, bulut veya siber güvenlik şirketiyseniz ve Avrupa'daki bir fintech'e, ödeme kuruluşuna veya bankaya API, SaaS ya da altyapı hizmeti sağlıyorsanız, DORA doğrudan sizi hedef alıyor.
17 Ocak 2025 itibarıyla tam teşekküllü olarak yürürlüğe giren ve denetimleri başlayan Dijital Operasyonel Dayanıklılık Yasasını (Digital Operational Resilience Act) sahadan tespitlerimle aktarıyorum.
DORA Nedir ve Neden Doğdu?
Yıllar boyunca finansal denetimler bankaların ne kadar sermayesi olduğuna (Basel kriterleri) odaklandı. Ancak günümüz dünyasında bir bankayı batırmak için sadece kasasını boşaltmak gerekmiyor; bulut sağlayıcısını 3 gün devre dışı bırakmak veya temel bankacılık yazılımına fidye yazılımı (ransomware) bulaştırmak tüm finansal sistemi felç etmeye yetiyor.
Avrupa Birliği işte bu zafiyeti gördü ve DORA (EU Regulation 2022/2554) ile şu kuralı getirdi:
"Bir finans kuruluşunun sadece sermayesi değil; bilgi ve iletişim teknolojileri (BİT) altyapısı da her türlü siber saldırı, sistem kesintisi ve felakete karşı operasyonel olarak dayanıklı (resilient) olmak zorundadır."
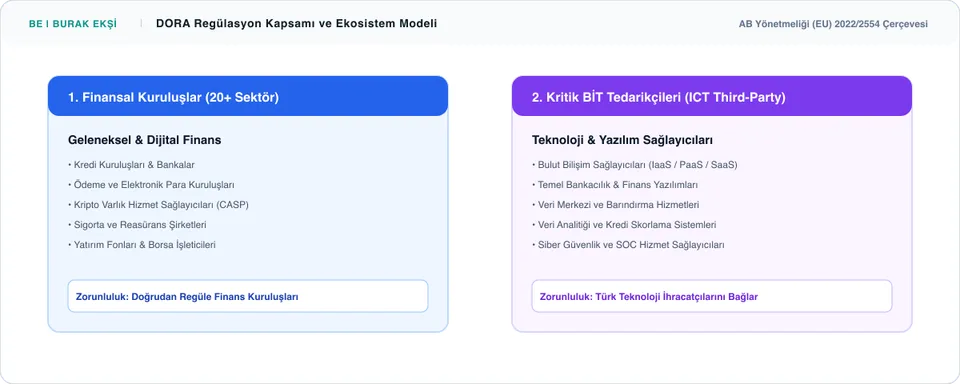
Kimleri Kapsar? İki Büyük Grup
DORA kapsamı alışılagelmişin çok ötesindedir:
1. Finansal Kuruluşlar
Geleneksel bankalar, yatırım şirketleri, sigorta firmaları, ödeme ve e-para kuruluşlarının yanı sıra; kripto varlık hizmet sağlayıcıları (CASP), kitle fonlama platformları ve kredi derecelendirme kuruluşları dahil 20'den fazla finansal aktör doğrudan DORA kapsamındadır.
2. Kritik Üçüncü Taraf BİT Hizmet Sağlayıcıları (ICT Third-Party Providers)
İşte Türkiye'deki teknoloji ihracatçılarını en çok ilgilendiren madde burasıdır. Avrupa finans kuruluşlarına:
- Bulut barındırma (Cloud Services),
- Temel bankacılık veya ödeme yazılımları,
- Veri analitiği ve yapay zeka skorlama motorları,
- Siber güvenlik operasyon merkezi (SOC) hizmeti sunan tüm teknoloji şirketleri DORA zincirine dahil edilmiştir.
Avrupalı bir banka, DORA uyumlu olmayan bir BİT sağlayıcısıyla sözleşme imzalayamaz; imzalamışsa sözleşmeyi feshetmekle yükümlüdür.
DORA'nın Şirketlere Yüklediği Temel Zorunluluklar
- BİT Risk Yönetimi Çerçevesi: Altyapının tüm varlık envanterinin çıkarılması, risklerin periyodik test edilmesi.
- Majör Olay Bildirimi: Kritik bir kesinti veya siber olay yaşandığında düzenleyici kurumlara saatler içinde resmi bildirim yapılması.
- TLPT Testleri: Kritik kuruluşlar için tehdit istihbaratı destekli gelişmiş sızma testleri (Threat-Led Penetration Testing).
- Tedarikçi Bilgi Kaydı (Register of Information): Finans kurumlarının hizmet aldığı tüm üçüncü taraf teknoloji sağlayıcılarını detaylı sözleşme maddeleriyle kayıt altına alması.
DORA uyumu, son dakika hazırlanılacak bir evrak işi değildir; altyapı mimarisinden sözleşme hukukuna kadar uzanan derin bir mühendislik dönüşümüdür.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.