Özet: Avrupa regülasyon labirentinde kaybolmak istemeyen kurumlar için ISO 27001, NIS 2 ve DORA üçlüsünün kesişim noktalarını ve entegre uyum stratejisini analiz ediyoruz.
Kapsam ve Çerçeve: Avrupa Birliği genelinde geçerli EU 2022/2554 DORA tüzüğü, Avrupa Denetim Otoriteleri (EBA, EIOPA, ESMA) regülasyonları ve Türkiye'den AB finansal kuruluşlarına teknoloji/yazılım sağlayan şirketler için BİT risk ve operasyonel dayanıklılık çerçevesi.
Bilgi güvenliği ve uyumluluk toplantılarında yöneticilerin aklını en çok karıştıran konu, birbirine benzeyen kısaltmaların havada uçuşmasıdır: "Burak Bey, bizde ISO 27001 var; şimdi bir de NIS 2 çıktı, üstüne bir de DORA geldi. Biz bunların hangisine uyacağız? Her biri için ayrı ekip mi kuracağız?"
Bu kafa karışıklığı çok doğaldır; çünkü son 3 yılda Avrupa siber güvenlik mevzuatı devasa bir dönüşüm geçirdi. Ancak bu üç çerçeve birbirinin düşmanı değil; doğru kurgulandığında birbirini tamamlayan katmanlardır.
Bu rehberde ISO 27001, NIS 2 ve DORA arasındaki farkları ve entegre uyum sağlamanın pratik yolunu paylaşıyorum.
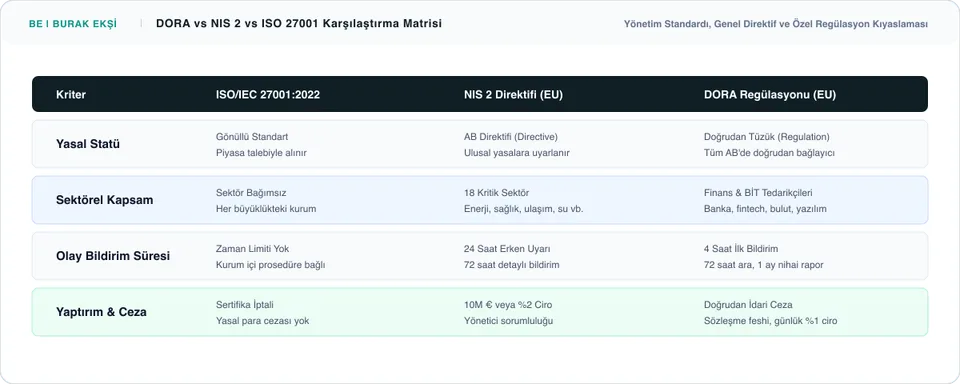
Temel Ayrım: Standart vs Direktif vs Regülasyon
Üç düzenlemenin hukuki ağırlığı birbirinden tamamen farklıdır:
- ISO/IEC 27001:2022 (Gönüllü Standart): Uluslararası Standardizasyon Örgütü (ISO) tarafından yayınlanan küresel bir yönetim çerçevesidir. Kanun değildir; şirketler müşteri güveni kazanmak için gönüllü olarak belgelenir.
- NIS 2 (Genel Direktif - Directive): Avrupa Birliği'nin enerji, sağlık, ulaşım ve kamu gibi 18 kritik sektörü kapsayan siber güvenlik yönergesidir. Doğrudan uygulanmaz; her AB üye ülkesi bunu kendi yerel kanunlarına uyarlamak zorundadır.
- DORA (Özel Regülasyon - Regulation): Finans sektörüne ve finansal teknoloji tedarikçilerine özel olarak çıkarılmış doğrudan bağlayıcı bir tüzüktür. Yerel kanunlara uyarlanmasına gerek yoktur; yayınlandığı gün tüm AB'de doğrudan yürürlüğe girer.
"Lex Specialis" Kuralı Nedir? DORA mı, NIS 2 mi?
Hukukta çok temel bir ilke vardır: "Lex specialis derogat legi generali" yani Özel yasa, genel yasanın önündedir.
Eğer bir finans kuruluşuysanız veya bir finans kuruluşuna teknoloji sağlayan bir şirketseniz; NIS 2 ile DORA'nın çeliştiği her noktada DORA hükümleri geçerlidir. DORA, finans dünyasının özel dinamiklerine odaklandığı için NIS 2'ye göre çok daha katı ve spesifik gereksinimler (Örn: 4 saatlik bildirim süresi, TLPT testleri) içerir.
ISO 27001 Varken DORA ve NIS 2 İçin Neler Eksik Kalır?
Şirketinizde ISO 27001 olması harika bir başlangıçtır; yolun yaklaşık %60'ını tamamladığınız anlamına gelir. Ancak ISO 27001 tek başına DORA ve NIS 2'yi karşılamaya yetmez. Şu 4 kritik alan mutlaka güçlendirilmelidir:
- Olay Bildirim Hızı: ISO 27001 sizden olay bildirimi yapmanızı ister ama saat vermez. DORA ise 4 saatlik katı bir yasal süre dayatır.
- Tedarikçi Sözleşmeleri: ISO 27001 tedarikçi güvenliğini genel hatlarıyla ele alır; DORA Madde 30 ise sözleşmelere sınırsız denetim hakkı, veri lokasyonu ve çıkış stratejileri yazılmasını emreder.
- Canlı Kırmızı Takım Testleri (TLPT): ISO 27001 yılda bir zafiyet taramasını yeterli görebilir; DORA ise canlı ortamda TIBER-EU bazlı kırmızı takım tatbikatı ister.
- Yönetim Kurulu Sorumluluğu: NIS 2 ve DORA, yönetim kurulu üyelerinin siber olaylardan doğrudan kişisel olarak sorumlu tutulabileceğini hükme bağlar.
Entegre Uyum Yol Haritası (Tek Çatı Modeli)
Şirketinizde 3 ayrı yönetim sistemi kurmayın. Danışmanlık projelerimizde uyguladığımız model şudur:
- Temel: ISO 27001:2022'yi ortak politika ve süreç omurgası olarak kurun.
- Katman 1 (NIS 2): Tedarik zinciri risklerini ve genel operasyonel kontrolleri ekleyin.
- Katman 2 (DORA): Finansal hizmetler için 4 saatlik olay bildirim protokolünü, TLPT sızma testi altyapısını ve DORA uyumlu BİT sözleşme şablonlarını sisteme entegre edin.
Böylece tek bir bilgi güvenliği ekibi ve tek bir dokümantasyon setiyle hem uluslararası ISO sertifikanızı korur hem de Avrupa'nın en katı iki siber güvenlik mevzuatına eksiksiz uyum sağlarsınız.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.