Özet: Avrupa finans kuruluşlarına yazılım, bulut ve teknoloji hizmeti sunan şirketlerin DORA dördüncü sütunu kapsamında uyması gereken zorunlu kuralları inceliyoruz.
Kapsam ve Çerçeve: Avrupa Birliği genelinde geçerli EU 2022/2554 DORA tüzüğü, Avrupa Denetim Otoriteleri (EBA, EIOPA, ESMA) regülasyonları ve Türkiye'den AB finansal kuruluşlarına teknoloji/yazılım sağlayan şirketler için BİT risk ve operasyonel dayanıklılık çerçevesi.
Avrupa finans sektörüne yazılım ihraç eden Türk teknoloji şirketlerinin kapısını çalan en kritik regülasyon dalgası DORA'nın 4. sütunudur.
Birçok yazılım kurucusu bana şu şikayetle geliyor: "Burak Bey, Almanya'daki fintech müşterimiz bize 40 sayfalık yeni bir ek sözleşme gönderdi. 'Tesislerinizi denetleme hakkı', 'alt yüklenicileri kısıtlama' ve 'sistem loglarını anında paylaşma' gibi maddeler var. İmzalamazsak sözleşmeyi feshedeceklerini söylüyorlar. Ne yapmalıyız?"
Cevap basit: Avrupalı müşteriniz bunu keyfi olarak istemiyor; DORA Madde 28-30 uyarınca bunu sözleşmeye koymak yasal bir zorunluluktur.
Bu rehberde üçüncü taraf tedarikçi risk yönetiminin kurallarını inceliyoruz.
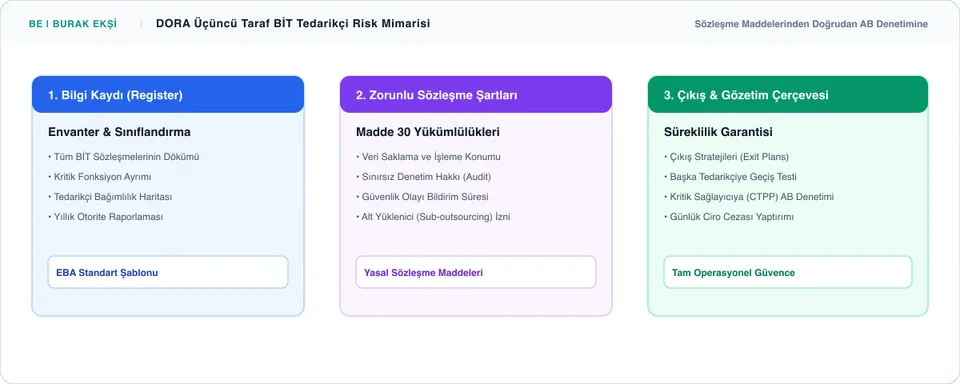
Bilgi Kaydı (Register of Information) Nedir?
DORA, her finans kuruluşunun hizmet aldığı tüm BİT sağlayıcılarını standart bir formatta listelemesini emreder:
- Hangi yazılımı kimden alıyorsunuz?
- Bu yazılım bankanın kritik bir fonksiyonunu (ödeme, kredi onayı, veri tabanı) mı destekliyor?
- Veriler hangi ülkede, hangi veri merkezinde işleniyor?
- Bu kayıtlar her yıl düzenli olarak Avrupa Denetim Otoritelerine (ESA) raporlanır.
Sözleşmelerde Yer Alması Zorunlu Maddeler (DORA Madde 30)
Finans kuruluşları ile teknoloji sağlayıcıları arasındaki sözleşmelerde şu şartlar bulunmak zorundadır:
- Hizmet Seviyesi Taahhütleri (SLA): Kesintiler, yanıt süreleri ve performans kriterleri açıkça yazılmalıdır.
- Sınırsız Denetim ve Erişim Hakkı (Right to Audit): Finans kuruluşu ve AB denetçileri, sağlayıcının ofislerine, veri merkezlerine ve sistemlerine fiziksel ya da uzaktan denetim yapabilmelidir.
- Alt Yüklenici (Sub-Contracting) Şartı: Sağlayıcı kritik bir alt bileşeni başka bir firmaya devredecekse (Örn: Başka bir bulut API'ı kullanacaksa) finans kuruluşundan önceden yazılı onay almalıdır.
- Veri Konumu ve Taşıma: Verinin saklandığı ülkeler açıkça belirtilmeli ve sözleşme bittiğinde verilerin eksiksiz iadesi veya silinmesi taahhüt edilmelidir.
Kritik BİT Sağlayıcıları (CTPP) İçin Doğrudan AB Denetimi
Eğer bir teknoloji şirketi Avrupa'daki birçok bankaya kritik hizmet sunuyorsa, Avrupa Denetim Otoriteleri (EBA, EIOPA, ESMA) bu sağlayıcıyı "Kritik BİT Üçüncü Taraf Sağlayıcısı (CTPP)" ilan edebilir.
- CTPP ilan edilen dev bulut şirketleri (AWS, Azure vb.) doğrudan AB otoriteleri tarafından denetlenir.
- Otoriteler güvenlik açığı tespit ederse sağlayıcıya günlük küresel cirosunun %1'ine kadar idari para cezası kesebilir.
Çıkış Stratejisi (Exit Strategy) Zorunluluğu
DORA'nın en çarpıcı kurallarından biri de şudur: Finans kuruluşu, çalıştığı teknoloji şirketi iflas ederse, hacklenirse veya hizmeti durdurursa operasyonunun durmayacağını kanıtlamak zorundadır:
- Sağlayıcıdan ayrılıp başka bir sağlayıcıya nasıl geçileceğine dair belgelenmiş bir Çıkış Planı (Exit Plan) hazırlanmalıdır.
- Bu plan en az yılda bir kez tatbikatla test edilmelidir.
Eğer Avrupa pazarına yazılım satan bir şirketseniz; DORA şartlarını bir engel olarak görmek yerine, sözleşmelerinizi ve güvenlik kontrollerinizi DORA Madde 30'a tam uyumlu hale getirerek rakiplerinizin önüne geçecek dev bir satış avantajı yaratabilirsiniz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.