Özet: ISO/IEC 27001:2022 ile kökten değişen Ek A mimarisini, 11 yeni güvenlik maddesini ve kurumların geçiş denetiminde dikkat etmesi gereken noktaları inceliyoruz.
Kapsam ve Çerçeve: Türkiye ve küresel pazarda ISO/IEC 27001:2022 standardına geçiş yapan ve yeni BGYS kuran kuruluşlar için teknik rehber ve kontrol analizi.
Bilgi güvenliği dünyasında yaklaşık on yıl boyunca referans kabul edilen ISO/IEC 27001:2013 standardı, modern bilişim teknolojilerinin getirdiği dinamik riskler (çoklu bulut mimarileri, yapay zekâ tehditleri, uzaktan çalışma modelleri ve sofistike siber saldırılar) karşısında yetersiz kalmaya başlamıştı. Uluslararası Standardizasyon Örgütü (ISO), bu ihtiyaca yanıt olarak ISO/IEC 27001:2022 sürümünü yayımladı.
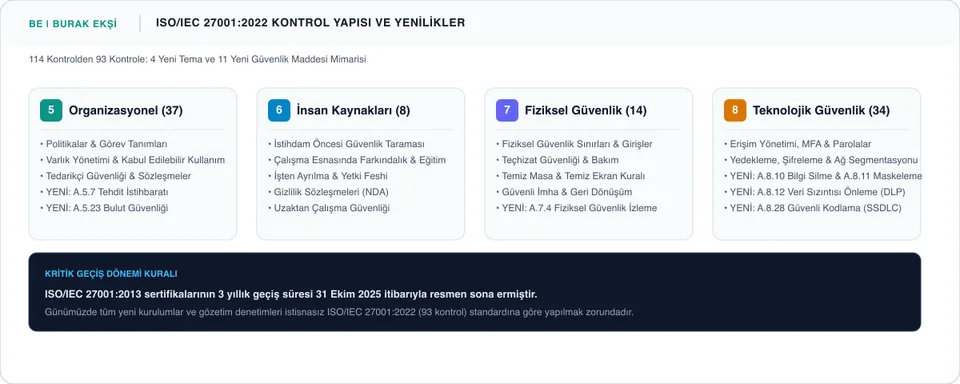
31 Ekim 2025 tarihi itibarıyla eski 2013 sürümünün 3 yıllık geçiş süresi resmen sona erdi. Günümüzde TÜRKAK veya uluslararası IAF akreditasyonuna sahip hiçbir belgelendirme kuruluşu eski standarttan sertifika basamaz. Tüm gözetim, yenileme ve ilk belgelendirme denetimleri istisnasız ISO/IEC 27001:2022 şartlarına göre yürütülmektedir.
Peki, yeni standartta neler değişti? 114 kontrol nasıl 93 kontrole indi? Hangi 11 yeni kontrol hayatımıza girdi ve baş denetçiler bu kontrollere nasıl bakıyor? Sahada yürüttüğüm geçiş projelerinden edindiğim deneyimlerle tüm teknik ayrıntıları ele alıyoruz.
---
1. Ana Mimari Değişikliği: 14 Kontrol Alanından 4 Yeni Temaya
Eski ISO 27001:2013 Ek A kataloğu, A.5'ten A.18'e kadar uzanan 14 dağınık kategoriye ve 114 kontrole sahipti. Bu yapı çoğu zaman süreç mükerrerliğine yol açıyordu.
ISO/IEC 27001:2022 ile birlikte kontroller mantıksal 4 tema altında yeniden sınıflandırıldı ve toplam 93 kontrole konsolide edildi:
- Organizasyonel Kontroller (Madde 5 - 37 Kontrol): Yönetişim, bilgi güvenliği politikaları, varlık yönetimi, tedarikçi güvenliği ve olay yönetimi gibi kurumsal süreçleri kapsar.
- İnsan Kaynakları Kontrolleri (Madde 6 - 8 Kontrol): İstihdam öncesi tarama, çalışma esnasında farkındalık, uzaktan çalışma ve işten ayrılış güvenlik protokolleri.
- Fiziksel Güvenlik Kontrolleri (Madde 7 - 14 Kontrol): Güvenli alanlar, çevre güvenliği, ekipman koruma, temiz masa/ekran ve fiziksel izleme.
- Teknolojik Kontroller (Madde 8 - 34 Kontrol): Kullanıcı kimlik doğrulama, uç nokta güvenliği, ağ segmentasyonu, veri sızıntısı önleme, güvenli kodlama ve şifreleme.
---
2. ISO/IEC 27001:2022 ile Eklenen 11 Yeni Kontrol
Yeni sürümün en kritik yönü, günümüzün siber tehditlerine doğrudan yanıt veren 11 adet yepyeni kontrolün Ek A'ya eklenmiş olmasıdır. Denetçilerin geçiş denetimlerinde mercek altına aldığı bu kontroller şunlardır:
1. A.5.7 Tehdit İstihbaratı (Threat Intelligence)
Kuruluşun, bilgi güvenliği tehditlerine ilişkin bilgileri toplaması, analiz etmesi ve aksiyona dönüştürmesini şart koşar. Artık sadece "antivirüs kurduk" demek yetmez; sektörel zafiyetler (CVE), tehdit aktörleri ve IOC (Indicator of Compromise) verilerinin takip edildiği kanıtlanmalıdır.
2. A.5.23 Bulut Hizmetlerinin Kullanımında Bilgi Güvenliği
AWS, Microsoft Azure, Google Cloud veya SaaS yazılımları (Salesforce, Office 365) kullanan kurumlar için ortak sorumluluk modelinin (Shared Responsibility Model) tanımlanmasını ve bulut tedarikçilerinin güvenlik seviyelerinin denetlenmesini şart koşar.
3. A.5.30 İş Sürekliliği İçin BİT Hazırlığı (ICT Readiness for Business Continuity)
İş sürekliliği olaylarında BT altyapısının hedef kurtarma sürelerini (RTO) ve veri kaybı hedeflerini (RPO) karşılayacak şekilde hazır ve test edilmiş olmasını zorunlu kılar.
4. A.7.4 Fiziksel Güvenlik İzleme (Physical Security Monitoring)
Tesislerin, veri merkezlerinin ve hassas çalışma alanlarının yalnızca kilit altında tutulması yetmez; CCTV kameraları, yetkisiz giriş alarmları ve hareket algılayıcılarla 7/24 izlenmesi ve loglanması gerekir.
5. A.8.9 Yapılandırma Yönetimi (Configuration Management)
Sunucuların, ağ cihazlarının ve kullanıcı bilgisayarlarının varsayılan fabrika ayarlarıyla bırakılmaması; güvenlik temellerine (Security Baselines - CIS Benchmarks gibi) göre sıkılaştırılması (hardening) ve yetkisiz değişikliklere karşı izlenmesi istenir.
6. A.8.10 Bilgi Silme (Information Deletion)
Artık ihtiyaç duyulmayan veya yasal saklama süresi dolan hassas verilerin (özellikle kişisel verilerin) kalıcı, kurtarılamaz şekilde silinmesi ve imha tutanağıyla kayıt altına alınması beklenir (KVKK ve GDPR ile tam entegre kontrol).
7. A.8.11 Veri Maskeleme (Data Masking)
Test ortamlarında canlı müşteri verilerinin kullanılmasının önüne geçmek için veri maskeleme, takma adlaştırma (pseudonymization) ve anonimleştirme tekniklerinin uygulanmasını şart koşar.
8. A.8.12 Veri Sızıntısı Önleme (Data Leakage Prevention - DLP)
Hassas verilerin e-posta, USB bellek, bulut depolama veya ekran görüntüleri üzerinden kurum dışına izinsiz sızdırılmasını tespit eden ve engelleyen DLP sistemlerinin kurulmasını inceler.
9. A.8.16 Faaliyetleri İzleme (Monitoring Activities)
Ağ trafiği, kullanıcı aktiviteleri ve sistem olaylarının (SIEM / SOC altyapısı üzerinden) şüpheli davranışlara karşı sürekli izlenmesi, korelasyon kurularak anomali tespit edilmesi beklenir.
10. A.8.23 Web Filtreleme (Web Filtering)
Personelin zararlı yazılım barındıran sitelere, komuta-kontrol sunucularına veya yetkisiz dosya paylaşım sitelerine erişiminin web proxy / DNS filtreleme ile engellenmesini şart koşar.
11. A.8.28 Güvenli Kodlama (Secure Coding)
Kendi bünyesinde yazılım geliştiren kuruluşlar için güvenli yazılım geliştirme yaşam döngüsü (SSDLC) prensiplerini zorunlu kılar. OWASP Top 10 kontrolleri, statik/dinamik kod analizleri (SAST/DAST) bu maddenin kapsamındadır.
---
3. Geçiş Denetimine Hazırlık: 4 Kritik Adım
Kurumunuz 2022 revizyonuna hazırlanırken aşağıdaki adımları sırasıyla tamamlamalıdır:
- Uygulanabilirlik Bildirgesini (SoA) Güncelleyin: 114 maddelik eski SoA dokümanı rafa kaldırılmalı; 93 kontrol üzerinden yeni bir SoA hazırlanmalıdır. 11 yeni kontrolün uygulanabilirlik gerekçeleri net yazılmalıdır.
- GAP (Fark) Analizi Yapın: Özellikle DLP, Bulut Güvenliği, Yapılandırma Yönetimi ve Tehdit İstihbaratı maddelerindeki eksikliklerinizi tespit edin.
- Politika ve Prosedürleri Revize Edin: Değişiklik Yönetimi ve Yedekleme politikalarına bulut ve güvenli kodlama gereksinimlerini ekleyin.
- İç Tetkik ve YGG'yi 2022 Şartlarıyla Yenileyin: Geçiş denetimine girmeden önce tüm yeni kontrolleri kapsayan bir iç denetim icra edilmiş ve Yönetimin Gözden Geçirmesi toplantısında onaylanmış olmalıdır. Denetim ekiplerinizin yeni kontrolleri tetkik etme yetkinliğini güçlendirmek için ISO 27001 Baş Denetçi Eğitimi programımızı inceleyebilirsiniz.
---
BGYS Altyapınızı 2022 Revizyonu ile Güçlendirin
ISO/IEC 27001:2022 standardına uyum sağlamak, sadece bir sertifika yenileme mecburiyeti değil; kurumunuzu hedefli fidye yazılımlarına (ransomware) ve modern bulut açıklarına karşı koruma altına alma fırsatıdır.
Kurumunuzun 2022 revizyonu fark analizini yaptırmak, SoA dokümanınızı güncellemek ve geçiş denetiminden eksiksiz geçmek için ISO/IEC 27001 BGYS Danışmanlığı sayfamızdan profesyonel destek alabilir veya bizimle iletişime geçebilirsiniz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.