Özet: Kurumların akredite ISO/IEC 27001:2022 sertifikasına ulaşmasını sağlayan profesyonel danışmanlık sürecini, saha deneyimlerimi, 5 kurulum aşamasını ve danışman seçim kriterlerini inceliyoruz.
Kapsam ve Çerçeve: Türkiye genelinde KOBİ, kurumsal ve sanayi kuruluşlarına yönelik akredite ISO/IEC 27001:2022 BGYS danışmanlığı, kurulum yol haritası ve denetim hazırlığı.
Kurumsal bir müşteriniz, kamu ihalesi şartnamesi, KVKK düzenlemeleri veya EPDK/BDDK gibi sektörel otoriteler kapınızı çaldığında masadaki ilk talep genellikle aynıdır: "Kurumunuzun akredite bir ISO/IEC 27001 Bilgi Güvenliği Yönetim Sistemi (BGYS) sertifikasına sahip olduğunu kanıtlayın."
Birçok şirket için bu talep, hem dijital varlıkların korunması adına büyük bir kurumsallaşma fırsatı hem de "Nereden başlayacağız, ne kadar sürer, işlerimizi kilitler mi?" kaygısının kaynağıdır. Özellikle ISO/IEC 27001:2022 revizyonu ile birlikte standart; 114 kontrolden 93 kontrole konsolide edilmiş, 4 yeni tema altında toplanmış ve Tehdit İstihbaratı, Bulut Güvenliği, Veri Sızıntısı Önleme (DLP) gibi 11 yeni teknik kontrol getirmiştir.
Peki, profesyonel bir ISO 27001 danışmanlığı süreci nasıl işler? Danışmanlık projesinde adım adım neler yapılır, danışman ne kadar iş yapar, şirket içi ekibin rolü nedir ve en önemlisi doğru danışman nasıl seçilir? Sahada baş denetçi ve danışman şapkamla yönettiğim onlarca başarılı belgelendirme projesinden süzülen gerçekleri tüm şeffaflığıyla açıklıyorum.
---
1. Neden Profesyonel ISO 27001 Danışmanlığı Alınmalıdır?
İlk olarak sahada en çok karşılaştığım soruyu yanıtlayalım: "Biz internetten politika şablonlarını indirip, kendi BT ekibimizle bu sistemi kurup belge alamaz mıyız?"
Teorik olarak evet, ancak pratikte bu deneme neredeyse istisnasız Aşama 1 veya Aşama 2 denetiminde majör uygunsuzluklarla duvara toslar. Sebepleri şunlardır:
- Şablon Tuzağı: İnternetten indirilen matbu dokümanlar şirketinizin gerçek iş akışlarını, veri akışını ve risk iştahını yansıtmaz. Baş denetçi, şirketinize adım attığı ilk yarım saatte politikaların copy-paste olduğunu anlar.
- Operasyonel Körlük: Şirket içi BT personeli kendi kurduğu sistemi tarafsız bir gözle denetleyemez. Eksik loglamalar, açık bırakılmış ayrıcalıklı hesaplar, şifrelenmemiş yedekler veya kontrolsüz uzaktan erişimler içeriden "zaten böyle çalışıyoruz" denilerek gözden kaçırılır.
- Zaman ve İş Gücü Kaybı: Standart maddelerinin (Madde 4'ten 10'a) normatif dilini ve Ek A kontrollerini yorumlamak aylar sürebilir. Deneyimli bir danışman, 6 ay sürecek deneme-yanılma sürecini kurumunuz için 2-3 aylık yapılandırılmış bir plana dönüştürür.
Yetkin bir ISO 27001 danışmanı, yalnızca belge aldırmaz; kurumunuzu siber tehditlere ve veri sızıntılarına karşı dirençli kılan yaşayan bir yönetim mimarisi inşa eder.
---
2. ISO 27001 Danışmanlığı Süreci: 5 Temel Aşama
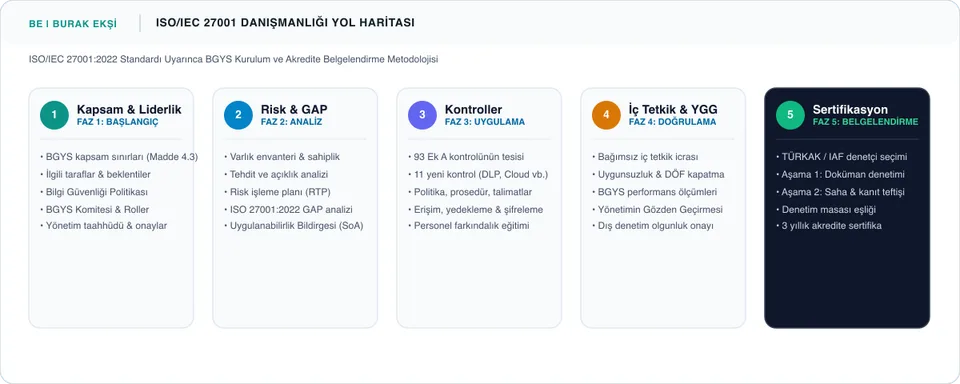
Saha metodolojimizde uyguladığımız ISO 27001:2022 uyum süreci, uluslararası ISO 19011 ve ISO 27006 denetim normlarıyla birebir örtüşen 5 fazdan oluşur:
Aşama 1: Kapsam, Liderlik ve Yönetişim Mimarisi (Madde 4 & 5)
Her BGYS projesi kapsam sınırlarının çizilmesiyle başlar:
- BGYS Kapsamı (Scope): Belgenin hangi lokasyonları, departmanları, ürünleri veya veri merkezlerini kapsayacağının netleştirilmesi (Madde 4.3). Kapsamın gereksiz geniş tutulması projeyi hantallaştırır, çok dar tutulması ise müşterilerinizin belgeyi kabul etmemesine yol açar.
- İlgili Taraflar ve Beklentiler: Müşteriler, hissedarlar, yasal otoriteler (KVKK, BDDK vb.) ve tedarikçilerin bilgi güvenliği gereksinimleri çıkarılır.
- Üst Yönetim Taahhüdü ve Politikalar: Üst yönetimin imzasıyla Kurumsal Bilgi Güvenliği Politikası yayımlanır; Bilgi Güvenliği Komitesi ve görev tanımları oluşturulur.
Aşama 2: Varlık Envanteri, Risk Değerlendirmesi ve SoA (Madde 6 & 8)
Projenin beyni ve omurgası bu aşamadır:
- Bilgi Varlıkları Envanteri: Veri, yazılım, donanım, personel ve hizmet varlıkları sınıflandırılır, varlık sahipleri atanır.
- Risk Analizi ve Derecelendirme: Gizlilik, Bütünlük ve Erişilebilirlik (GBE/CIA) tehditleri puanlanır; şirketin kabul edilebilir risk seviyesinin üzerindeki riskler için Risk İşleme Planı (Risk Treatment Plan - RTP) hazırlanır.
- Uygulanabilirlik Bildirgesi (Statement of Applicability - SoA): ISO 27001:2022'deki 93 adet Ek A kontrolünün hangilerinin uygulanacağı, hangilerinin neden hariç tutulduğu gerekçeleriyle SoA belgesine işlenir. Denetçinin ilk baktığı belge budur.
Aşama 3: Dokümantasyon, Teknik Kontroller ve Eğitim (Madde 7 & Ek A)
Sistemin sahada ete kemiğe büründüğü fazdır:
- Zorunlu Prosedürler: Erişim Kontrolü, Değişiklik Yönetimi, Olay Yönetimi, İş Sürekliliği, Yedekleme ve Tedarikçi Güvenliği prosedürleri yazılır ve yürürlüğe alınır.
- ISO 27001:2022 Yeni Kontrollerinin Uygulanması:
- A.5.7 Tehdit İstihbaratı: Tehdit beslemelerinin takibi.
- A.5.23 Bulut Hizmetlerinde Bilgi Güvenliği: AWS, Azure veya SaaS sağlayıcı sözleşmelerinin ve yapılandırmalarının denetlenmesi.
- A.8.10 Bilgi Silme & A.8.11 Veri Maskeleme: Hassas verilerin güvenli imhası ve maskeleme kuralları.
- A.8.12 Veri Sızıntısı Önleme (DLP): Uç nokta ve ağ düzeyinde veri kaçışlarının engellenmesi.
- A.8.28 Güvenli Kodlama: Yazılım geliştiren kurumlar için SSDLC süreçleri.
- Personel Farkındalık Eğitimi: Tüm şirket çalışanlarına sosyal mühendislik, oltalama (phishing) ve temiz masa/ekran eğitimleri verilir.
Aşama 4: İç Tetkik, Düzeltici Faaliyetler ve YGG (Madde 9 & 10)
Resmî denetim öncesinde sistemin olgunluğunu ölçen prova aşamasıdır:
- Bağımsız İç Tetkik (Internal Audit): Danışman veya eğitilmiş iç tetkikçiler, standardın tüm maddelerini ve 93 kontrolü denetler. Bulunan eksiklikler için Düzeltici Faaliyet (DÖF) kayıtları açılır.
- Yönetimin Gözden Geçirmesi (YGG): Üst yönetimin katılımıyla BGYS performansı, risk durumu ve iç denetim bulguları resmi bir toplantıyla değerlendirilir, YGG tutanağı imzalanır.
Aşama 5: Belgelendirme Denetimi ve Akredite Sertifika Alımı
Sürecin taçlandığı resmî denetim fazıdır:
- Akredite Kuruluş Seçimi: TÜRKAK veya uluslararası IAF MLA üyesi (DAkkS, UKAS vb.) akredite belgelendirme firmasının seçilmesi ve denetim tarihlerinin planlanması.
- Aşama 1 (Stage 1) Denetimi: Denetçi, kapsamı, SoA'yı, politikaları, iç tetkik ve YGG kayıtlarını masa başında inceler; sahaya çıkmaya hazır olup olmadığınızı raporlar.
- Aşama 2 (Stage 2) Saha Denetimi: Denetim ekibi yerinde personelle mülakat yapar, sistem konfigürasyonlarını teftiş eder, logları ve kanıtları doğrular. Danışman bu süreçte kurumun yanında yer alır ve teknik terminoloji savunmasını destekler.
- Sertifikasyon: Minör bulguların kapatılmasının ardından kurum adına 3 yıl geçerli akredite ISO/IEC 27001:2022 sertifikası basılır.
Denetim masasında kanıt savunmasını yönetecek veya bağımsız tetkikçi olarak kariyer hedefleyen profesyoneller için akredite ISO 27001 Baş Denetçi Eğitimi programımız 3. taraf tetkik metodolojisini uygulamalı olarak aktarmaktadır.
---
3. Danışmanlık Projesinde Rol Dağılımı: Danışman Ne Yapar, Şirket Ne Yapar?
Danışmanlık projesinin başarısı "RACI" matrisinin baştan net kurulmasına bağlıdır:
| Görev / Süreç | Danışmanın Rolü | Şirket İçi Ekibin Rolü |
|---|---|---|
| BGYS Kapsam & Strateji | Kapsamı tasarlar, risk iştahını modeller | Kapsamı onaylar, kaynakları tahsis eder |
| Varlık & Risk Analizi | Metodolojiyi kurar, çalıştayı yönetir | Varlık listesini ve risk puanlarını belirler |
| Politika & Prosedürler | Kuruma özel olarak tasarlar ve yazar | İnceler, operasyona uygunluğunu onaylar ve uygular |
| Teknik Güvenlik Ayarları | Gerekli güvenlik kriterlerini belirler | BT/Sistem ekibi firewall, AD, MFA ayarlarını yapar |
| İç Tetkik (İç Denetim) | Bağımsız gözle iç tetkiki gerçekleştirir | Denetçiye kanıtları sunar, bulguları kapatır |
| YGG Toplantısı | YGG sunumunu ve gündemini hazırlar | Genel Müdür ve yöneticiler toplantıya katılır |
| Resmî Belgelendirme Masası | Denetimde firmaya rehberlik ve eşlik eder | Soruları yanıtlar, kanıtları denetçiye bizzat açar |
---
4. ISO 27001 Danışmanı Seçerken Sahada Görülen 4 Ölümcül Hata
Danışman seçimi, projenin ya bir kurumsal başarıya ya da aylar süren bir bürokrasi çilesine dönüşmesini belirler:
1. "Matbu Şablon CD'si/Klasörü" Bırakıp Gidenler
En yaygın ve en tehlikeli modeldir. Danışman, daha önce başka bir şirkete yazdığı dokümanların sadece adını değiştirerek teslim eder. Denetçi Aşama 2'de bir personele "Parola politikanızdaki karmaşıklık kuralları nedir ve nerede uygulanıyor?" diye sorduğunda sistem çöker.
2. ISO 27001:2022 Güncellemesini Bilmeyenler
Piyasada hâlâ 2013 sürümünün 114 maddelik şablonlarıyla danışmanlık verenler mevcuttur. 2026 itibarıyla 2013 sürümüne ait hiçbir sertifika basılamaz. Danışmanınızın 2022 sürümünün yeni kontrollerine (Cloud, Tehdit İstihbaratı, DLP vb.) hâkim olduğundan emin olun.
3. Akreditasyonsuz "Tabela Belgesi" Pazarlayanlar
"Biz 1 haftada denetimsiz belge çıkartırız" vaadinde bulunan kuruluşların verdiği sertifikalar TÜRKAK veya IAF onaylı değildir. Bu belgeler kamu ihalelerinde, EPDK/BDDK denetimlerinde veya kurumsal yabancı müşteriler tarafından anında reddedilir ve paranız çöpe gider.
4. Denetim Günü Masada Olmayan Danışmanlar
Denetim günü şirket çalışanları heyecan ve stres altındadır. Denetçinin yönelttiği karmaşık bir teknik soruyu doğru anlayıp doğru kanıta yönlendirecek tecrübeli bir danışmanın masada bulunmaması, gereksiz majör bulgulara sebep olabilir.
---
5. ISO 27001 Projesi Ne Kadar Sürer ve Ne Zaman Başlanmalıdır?
Bir BGYS kurulum ve belgelendirme projesinin takvimi:
- BT ve Süreç Olgunluğu Yüksek Şirketler: 2.5 – 3.5 ay.
- Standart KOBİ ve Teknoloji Şirketleri: 3 – 5 ay.
- Çok Lokasyonlu ve Karmaşık Üretim Tesisleri: 5 – 7 ay.
Ayrıca belgelendirme kuruluşlarının denetim randevuları için 1-2 ay önceden gün verdiğini unutmamak gerekir. Bu nedenle ihale veya müşteri termin tarihinizden en az 4-5 ay önce danışmanlık sürecini başlatmak en sağlıklı yoldur.
---
Kurumunuza Özel ISO 27001:2022 Yol Haritasını Birlikte Çizelim
Bilgi Güvenliği Yönetim Sistemi, sadece duvara asılan bir çerçeve değil; müşterilerinizin size duyduğu güvenin ve kurumsal itibarınızın teminatıdır. Süreci şablon belgelerle geçiştirmek yerine, kurumunuzun büyüme hedeflerini destekleyen sağlam bir güvenlik altyapısıyla inşa etmek gerekir.
Kurumunuzun ISO 27001:2022 boşluk analizini gerçekleştirmek, kapsamını belirlemek ve akredite belgelendirme denetimine sıfır riskle hazırlanmak için profesyonel danışmanlık hizmetimizden yararlanabilirsiniz.
👉 Hizmet kapsamımız, metodolojimiz ve kurumsal teslimatlarımız hakkında detaylı bilgi almak için ISO/IEC 27001 Bilgi Güvenliği Yönetim Sistemi Danışmanlığı sayfamızı inceleyebilir veya projenizi değerlendirmek üzere doğrudan benimle iletişime geçebilirsiniz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.