Özet: B2B teknoloji şirketlerinin büyüme stratejisini doğrudan belirleyen ISO 27001 ve SOC 2 standartlarını maliyet, süre, coğrafi etki ve kontrol ortaklıkları açısından kıyaslıyoruz.
Kapsam ve Çerçeve: AICPA (American Institute of CPAs) Trust Services Criteria (TSC) standartları, Kuzey Amerika ve küresel pazara hizmet veren B2B SaaS/teknoloji kuruluşları için SOC 2 Tip 1 / Tip 2 bağımsız CPA denetim ve güvence çerçevesi.
B2B teknoloji girişimleriyle çalışırken en çok tartıştığımız ikilemlerden biri şudur: "Burak Bey, kısıtlı bütçemiz ve vaktimiz var. Önce ISO 27001 mi almalıyız, yoksa doğrudan SOC 2'ye mi girmeliyiz?"
Her iki standart da kurumunuzun bilgi güvenliğini ispatlar; ancak ikisinin dili, hedef kitlesi ve denetim metodolojisi birbirinden oldukça farklıdır.
Gelin, bu iki devi karşılaştıralım ve şirketinizin rotasını en verimli şekilde çizelim.
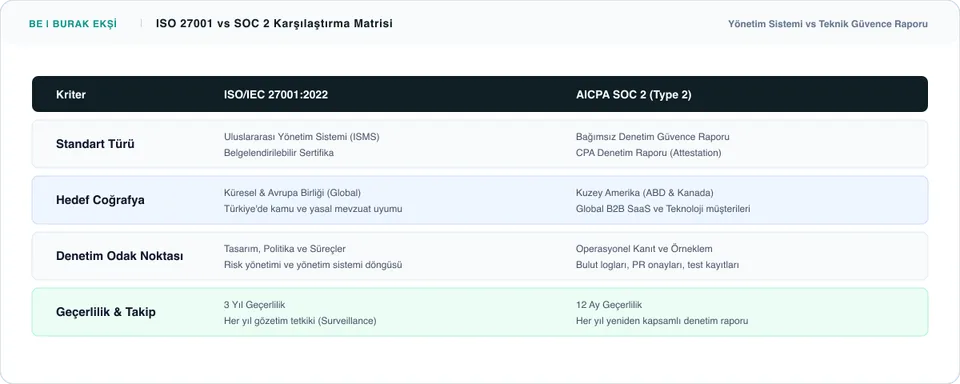
Temel Felsefe Farkı: Sertifika mı, Rapor mu?
- ISO 27001 bir sertifikadır: Şirketiniz akredite bir belgelendirme kuruluşu (TÜV, BSI vb.) tarafından denetlenir ve size "Bu kurum ISO/IEC 27001 standardına uygundur" diyen resmi bir sertifika verilir. Raporun detayları gizlidir; kamuoyuna ve müşteriye yalnızca sertifika sunulur.
- SOC 2 bir rapordur: Size tek sayfalık süslü bir sertifika verilmez. Bunun yerine bağımsız bir CPA firmasının imzaladığı, sisteminizin tüm detaylarını ve test sonuçlarını içeren kapsamlı bir denetim raporu (Attestation Report) teslim edilir.
Coğrafi Dinamikler: Hangi Pazar Neyi İstiyor?
- Müşterileriniz Türkiye ve Avrupa Birliği merkezliyse:
Kesinlikle ISO 27001 ile başlamalısınız. Avrupa'daki kurumlar ISO kültürünü çok iyi bilir; GDPR uyumu, kamu ihaleleri ve regülasyonlar (KVKK, BDDK vb.) ISO 27001'i şart koşar.
- Müşterileriniz Amerika Birleşik Devletleri merkezliyse:
Amerikan kurumsal şirketlerine ISO 27001 belgenizi gösterdiğinizde genellikle şu cevabı alırsınız: "Harika, peki SOC 2 raporunuz nerede?" ABD pazarında satış kapatmanın fiili standardı SOC 2'dir.
İyi Haber: %75 Ortak Kontrol Kapsamı
Kurucuların en çok korktuğu şey, iki standart için sıfırdan iki ayrı sistem kurmak zorunda kalmaktır. Oysa gerçekte:
ISO/IEC 27001 kontrolleri ile SOC 2 Trust Services Criteria kontrolleri arasında yaklaşık %75 ila %80 oranında doğrudan örtüşme (overlap) vardır.
Her iki standart da sizden:
- Şifreleme (Encryption) politikası,
- Çok faktörlü kimlik doğrulama (MFA),
- Sızma testi (Penetration Test),
- Erişim yetkilendirme ve işten ayrılış protokolleri,
- Olay müdahale ve felaket kurtarma planları ister.
Stratejik Yol Haritası: İkisini Birlikte Başarmak
Eğer global ölçekte büyüyecek bir SaaS şirketiyseniz, danışmanlık süreçlerimizde uyguladığımız en verimli model şudur:
- Ortak Bilgi Güvenliği Omurgasını Kurun: Politikalarınızı ve bulut güvenlik kontrollerinizi hem ISO 27001 hem de SOC 2'yi kapsayacak şekilde tek bir çatı altında tasarlayın.
- Önce ISO 27001'i Alın: Süreç ve yönetim disiplinini oturtarak hızlıca belgelenin.
- Ardından 3 Aylık Bir SOC 2 Type 2 Penceresi Açın: Zaten işleyen ISO altyapınızın loglarını CPA denetçisine sunarak minimum ek eforla SOC 2 raporunuza kavuşun.
Böylece tek bir operasyonel altyapıyla hem Avrupa'daki hem de Amerika'daki müşterilerin tüm güvenlik bariyerlerini aşmış olursunuz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.