Özet: Bir yazılım şirketinin teknik borçlarını temizleyerek SOC 2 denetiminden sıfır hatayla geçmesini sağlayan pratik hazırlık metodolojisini inceliyoruz.
Kapsam ve Çerçeve: AICPA (American Institute of CPAs) Trust Services Criteria (TSC) standartları, Kuzey Amerika ve küresel pazara hizmet veren B2B SaaS/teknoloji kuruluşları için SOC 2 Tip 1 / Tip 2 bağımsız CPA denetim ve güvence çerçevesi.
Danışmanlık projelerimde mühendislik ekipleriyle masaya oturduğum ilk gün söylediğim altın bir kural vardır: "SOC 2 denetçisi sözünüze inanmaz, yalnızca log kayıtlarınıza ve kanıtlarınıza inanır."
"Biz GitHub'da kodları inceliyoruz" demeniz denetçi için hiçbir şey ifade etmez. Denetçi GitHub branch protection ayarlarınızda "en az 1 onay şartı" olup olmadığına ve son 6 aydaki PR geçmişinde bu kuralın çiğnenip çiğnenmediğine bakar.
Peki, bir teknoloji şirketi teknik borçların içinde boğulmadan SOC 2 denetimine nasıl hazırlanır?
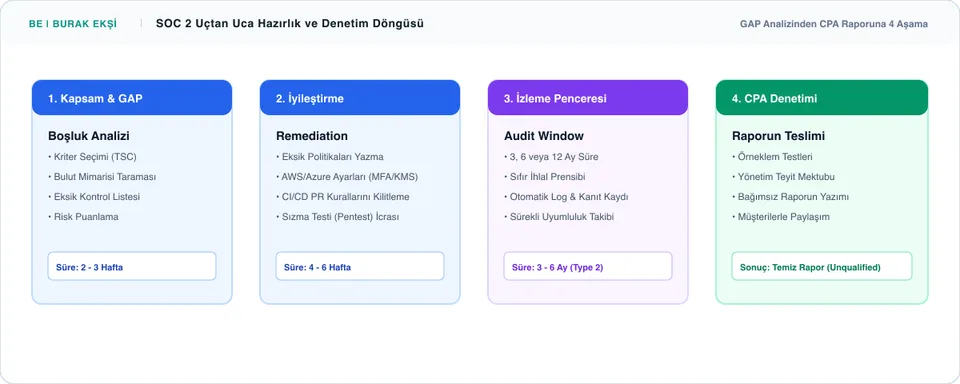
Aşama 1: Dürüst Bir Boşluk (GAP) Analizi
Hazırlık sürecinin ilk 2-3 haftası tamamen mevcut durumun röntgenini çekmekle geçer. Burada yapılan en büyük hata eksiklikleri gizlemektir. GAP analizinde ne kadar dürüst olursanız, denetimde o kadar rahat edersiniz.
GAP analizinde baktığımız temel alanlar:
- Kimlik ve Erişim: Prod ortamına kimler erişebiliyor? AWS root hesabı kilitli mi? Tüm mühendislerde MFA zorunlu mu?
- Yazılım Yaşam Döngüsü (SDLC): Kod yazımından canlıya çıkışa kadar testler otomatik mi? Canlı veri tabanı geliştirme ortamına kopyalanıyor mu?
- İnsan Kaynakları: İşe yeni başlayanların adli sicil kayıtları taranıyor mu? İşten çıkanların erişimleri aynı gün kesiliyor mu?
Aşama 2: İyileştirme (Remediation)
GAP analizi bittiğinde karşımıza çıkan kırmızı maddeleri temizleme sürecidir. Genellikle 4 ila 6 hafta sürer:
- Eksik olan 15-20 temel güvenlik politikası (Erişim Politikası, Olay Müdahale Planı, Şifreleme Politikası vb.) şirketin gerçek işleyişine uygun şekilde yazılır.
- Bulut altyapısında (AWS/Azure) eksik kalan loglamalar (CloudTrail, GuardDuty, AWS Config) aktif hale getirilir.
- Bağımsız bir siber güvenlik firmasından güncel bir Sızma Testi (Penetration Test) raporu alınır.
Aşama 3: İzleme Penceresi ve Kanıt Toplama (Type 2 Dönemi)
İşte en kritik faz burasıdır. Kontrollerinizi tamamladığınız gün, CPA denetim firmanızla birlikte resmi izleme pencerenizi (Audit Window) başlatırsınız.
- Bu süre boyunca (genellikle 3 veya 6 ay) sistem hiçbir güvenlik açığı vermeden çalışmalıdır.
- Kanıt Toplama Taktikleri: Eskiden yüzlerce ekran görüntüsü Word dosyalarına yapıştırılırdı. Bugün modern süreçlerimizde Vanta, Drata veya Secureframe gibi otomatik uyumluluk araçlarını şirket altyapısına bağlayarak kanıtların 7/24 otomatik toplanmasını sağlıyoruz.
Aşama 4: CPA Denetimi ve Örneklem Testleri
İzleme penceresi kapandığında CPA denetçisi devreye girer:
- Denetçi sistemden rastgele örneklemler seçer (Örn: "İzleme penceresi içinde işe alınan 8 personelin belgelerini ve çözülen 5 güvenlik biletini verin").
- Kanıtlar incelenir ve herhangi bir aksaklık bulunmazsa denetçi raporunu "Temiz / Şartsız Görüş (Unqualified Opinion)" ile tamamlar.
Doğru bir metodolojiyle yönetilen SOC 2 hazırlığı, şirketinizi sadece denetimden geçirmekle kalmaz; mühendislik kalitenizi kurumsal bir seviyeye taşır.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.