Özet: SOC 2 denetim kapsamınızı belirleyen 5 Güven Hizmetleri Kriterini (TSC), hangilerini seçmeniz gerektiğini ve teknik gereksinimlerini detaylandırıyoruz.
Kapsam ve Çerçeve: AICPA (American Institute of CPAs) Trust Services Criteria (TSC) standartları, Kuzey Amerika ve küresel pazara hizmet veren B2B SaaS/teknoloji kuruluşları için SOC 2 Tip 1 / Tip 2 bağımsız CPA denetim ve güvence çerçevesi.
SOC 2 denetimine hazırlanan yazılım ekiplerinin yaptığı en büyük stratejik hatalardan biri şudur: "Madem denetime giriyoruz, 5 kriterin beşini de seçelim, tam raporumuz olsun."
Bu yaklaşım denetim sürenizi iki katına çıkarır, CPA denetim faturanızı şişirir ve ekibinize gereksiz yüzlerce saatlik kanıt toplama yükü bindirir.
SOC 2 denetimi AICPA tarafından belirlenen 5 Güven Hizmetleri Kriteri (Trust Services Criteria - TSC) üzerine inşa edilmiştir. Ancak bu kriterlerin hepsi aynı anda seçilmek zorunda değildir.
Bu kriterlerin mantığını ve şirketinize uygun olanları nasıl seçeceğinizi aktarıyorum.
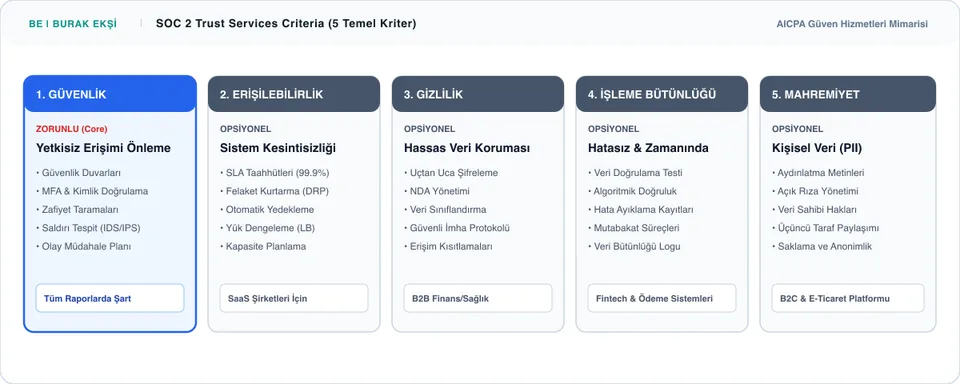
1. Güvenlik (Security / Common Criteria) — Zorunlu Çekirdek
Hangi sektörde olursanız olun, Güvenlik kriteri her SOC 2 raporunun zorunlu omurgasıdır. Diğer 4 kriter bu omurganın üzerine opsiyonel olarak eklenir.
- Sisteminizin yetkisiz erişimlere, veri sızıntılarına ve siber saldırılara karşı nasıl korunduğunu inceler.
- Çok faktörlü kimlik doğrulama (MFA), rol tabanlı erişim kontrolü (RBAC), güvenlik duvarları, zafiyet taramaları, sızma testleri ve olay müdahale süreçleri bu kapsamda denetlenir.
2. Erişilebilirlik (Availability)
Müşterilerinize bir Hizmet Seviyesi Taahhüdü (SLA) veriyorsanız (Örn: %99.9 Uptime), bu kriter rapora eklenmelidir.
- Veri yedekleme sıklığı, yedekten geri dönme tatbikatları, felaket kurtarma (DRP) planı ve bulut altyapısının yedekli (redundant) mimarisi test edilir.
- Kimler Seçmeli? Kesintiye tahammülü olmayan B2B SaaS platformları.
3. Gizlilik (Confidentiality)
İşlediğiniz veriler müşterilerinizin ticari sırlarını, fikri mülkiyetini veya hassas iş verilerini içeriyorsa bu kriter seçilir.
- Verinin dinlenme halinde (at-rest) ve transfer anında (in-transit) güçlü algoritmalarla (AES-256, TLS 1.3) şifrelenmesi, çalışanlarla yapılan NDA sözleşmeleri ve verinin güvenli imhası incelenir.
- Kimler Seçmeli? Hukuk teknolojileri, kurumsal ERP/CRM yazılımları, veri analitiği araçları.
4. İşleme Bütünlüğü (Processing Integrity)
Sisteminiz finansal işlemler, faturalandırma, e-ticaret ödemeleri veya karmaşık algoritmik hesaplamalar yapıyorsa devreye girer.
- Verinin işlenirken bozulmadığı, kaybolmadığı, doğru zamanda ve eksiksiz olarak hedefe ulaştığı denetlenir.
- Kimler Seçmeli? Fintech şirketleri, ödeme geçitleri (Payment Gateways) ve e-fatura entegratörleri.
5. Mahremiyet (Privacy)
Son kullanıcıların doğrudan kişisel verilerini (ad, soyad, TC kimlik, kredi kartı, sağlık verisi) topluyor ve işliyorsanız seçilir.
- GDPR ve KVKK ilkeleriyle doğrudan örtüşür; aydınlatma metinleri, açık rıza mekanizmaları ve veri silme taleplerinin karşılanması test edilir.
- Kimler Seçmeli? B2C uygulamalar, sağlık platformları, İK yazılımları.
Danışman Tavsiyesi: Hangi Paketi Seçmelisiniz?
İlk kez SOC 2 denetimine girecek bir B2B SaaS girişimi için en ideal ve endüstride en çok kabul gören kombinasyon: 👉 Security (Güvenlik) + Availability (Erişilebilirlik) veya 👉 Security (Güvenlik) + Confidentiality (Gizlilik) kombinasyonudur.
Kapsamı dar tutarak ilk denetimi başarıyla tamamlamak, ilerleyen yıllardaki yenilemelerde (renewal) sisteme yeni kriterler eklemek daima en akılcı ve maliyet etkin stratejidir.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.