Özet: Yurtdışına yazılım ve bulut hizmeti satan teknoloji şirketlerinin karşılaştığı SOC 2 raporlama sürecini, işlevini ve satış döngülerindeki kritik etkisini inceliyoruz.
Kapsam ve Çerçeve: AICPA (American Institute of CPAs) Trust Services Criteria (TSC) standartları, Kuzey Amerika ve küresel pazara hizmet veren B2B SaaS/teknoloji kuruluşları için SOC 2 Tip 1 / Tip 2 bağımsız CPA denetim ve güvence çerçevesi.
Teknoloji girişimlerine ve yazılım şirketlerine danışmanlık verirken neredeyse her hafta karşılaştığım tipik bir sahne vardır: Şirketin satış ekibi ABD veya Avrupa merkezli kurumsal bir müşteriyle (Enterprise Client) masaya oturmuştur. Her şey harika giderken müşterinin Bilgi Güvenliği Direktöründen (CISO) 300 soruluk devasa bir güvenlik anketi ve şu can alıcı soru gelir: "SOC 2 Type II raporunuz var mı? Varsa raporu NDA kapsamında tarafımıza iletiniz."
Eğer bu soruya "Hayır, ama ISO 27001 belgemiz var" yanıtını verirseniz, satış döngüsü (sales cycle) aylarca kilitlenebilir ya da anlaşma doğrudan masada kalabilir.
Bu rehberde, B2B SaaS dünyasının global güven pasaportu olan SOC 2 mekanizmasını bir danışman gözüyle tüm detaylarıyla açıklıyorum.
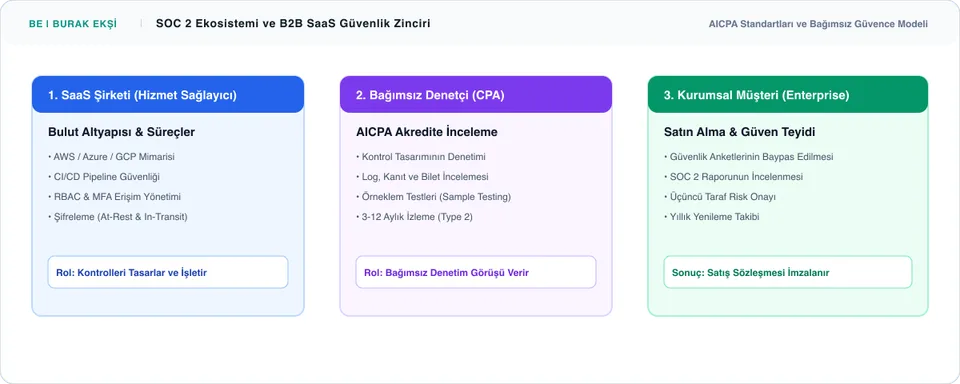
SOC 2 Nedir ve Neden Bir Sertifika Değildir?
SOC 2 (System and Organization Controls 2); Amerikan Yeminli Mali Müşavirler Enstitüsü (AICPA) tarafından oluşturulmuş bir denetim ve raporlama çerçevesidir.
Sektörde yapılan en yaygın hata, SOC 2'yi duvara asılan bir "başarı sertifikası" sanmaktır. SOC 2 bir sertifika değildir; bağımsız bir CPA (Certified Public Accountant) denetim firması tarafından yazılan 50 ila 100 sayfalık teknik bir güvence raporudur.
Bu raporun içinde:
- Sistem mimariniz, veri tabanlarınız ve personel yapınız,
- Tanımladığınız güvenlik kontrolleri,
- Denetçinin bu kontrolleri test etmek için seçtiği örneklemler ve test sonuçları,
- Denetçinin sistemin güvenilirliğine dair resmi bağımsız denetim görüşü (Audit Opinion) yer alır.
Neden Amerikan Pazarı ISO 27001 Yerine SOC 2 İster?
Avrupa pazarı geleneksel olarak ISO 27001'e daha yatkınken, Kuzey Amerika (ABD & Kanada) neredeyse koşulsuz olarak SOC 2 talep eder. Bunun sebebi iki standart arasındaki felsefe farkıdır:
- ISO 27001: Yönetim sistemini (politikalar, prosedürler, hedefler) denetler. Süreçlerin nasıl tasarlandığına bakar.
- SOC 2: Operasyonel gerçekliği denetler. Denetçi politikayı okumakla kalmaz; AWS konsolunuza girer, son 6 aydaki tüm çalışanların arka plan güvenlik soruşturmalarını (background check), GitHub'daki kod inceleme onaylarını (PR approvals) ve veritabanı erişim loglarını tek tek inceler.
Kısacası SOC 2; "Ben güvenliyim" demenizi değil, "Son 6 ay boyunca bu kontrolleri bir saniye bile aksatmadan işlettiğimi kanıtlıyorum" demenizi bekler.
SOC 2 Raporunun Bir SaaS Şirketine Kazandırdıkları
Danışmanlık yürüttüğüm SaaS şirketlerinde SOC 2 raporu alındığı anda şu dönüşümler yaşanır:
- Satış Döngüsü %60 Kısalır: Kurumsal müşterilerin gönderdiği 300-400 soruluk güvenlik anketleri yerine doğrudan SOC 2 raporu sunulur ve güvenlik onayı birkaç gün içinde alınır.
- Global Yatırımcı Güveni: Yabancı fonlardan yatırım turuna çıkan teknoloji şirketleri için değerlemeyi artıran ve teknik durum tespitini (Technical Due Diligence) hızlandıran en önemli varlıktır.
- Müşteri Kaybının (Churn) Önlenmesi: Kurumsal müşteriler her yıl tedarikçilerinin güvenlik seviyesini yeniden doğrulamak zorundadır; güncel bir SOC 2 raporu sözleşme yenilemelerini teminat altına alır.
Sonuç
SOC 2, yazılım şirketleri için bir maliyet kalemi değil, doğrudan satışları açan en güçlü büyüme kaldıracıdır. Küresel pazara yazılım satmayı hedefliyorsanız, yolun başında bulut mimarinizi ve süreçlerinizi SOC 2 gereksinimlerine göre kurgulamak ileride karşılaşacağınız sancılı refactoring süreçlerini engelleyecektir.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.