Özet: B2B SaaS şirketlerinin en çok kararsız kaldığı Type 1 ve Type 2 rapor türlerinin kapsamını, denetim sürelerini ve kurumsal müşteri beklentilerini inceliyoruz.
Kapsam ve Çerçeve: AICPA (American Institute of CPAs) Trust Services Criteria (TSC) standartları, Kuzey Amerika ve küresel pazara hizmet veren B2B SaaS/teknoloji kuruluşları için SOC 2 Tip 1 / Tip 2 bağımsız CPA denetim ve güvence çerçevesi.
SOC 2 yolculuğuna başlayan kurucuların ve mühendislik liderlerinin bana sorduğu ilk soru şudur: "Burak Bey, Type 1 mi almalıyız yoksa doğrudan Type 2'ye mi girmeliyiz?"
Bu karar hem bütçenizi hem de kurumsal müşterinize vereceğiniz taahhütleri doğrudan etkiler. Yanlış bir yol haritası çizmek şirketinize ya gereksiz aylar kaybettirir ya da kapıdaki sıcak bir satışı kaçırmanıza yol açar.
İki rapor arasındaki farkı sahadan örneklerle netleştirelim.
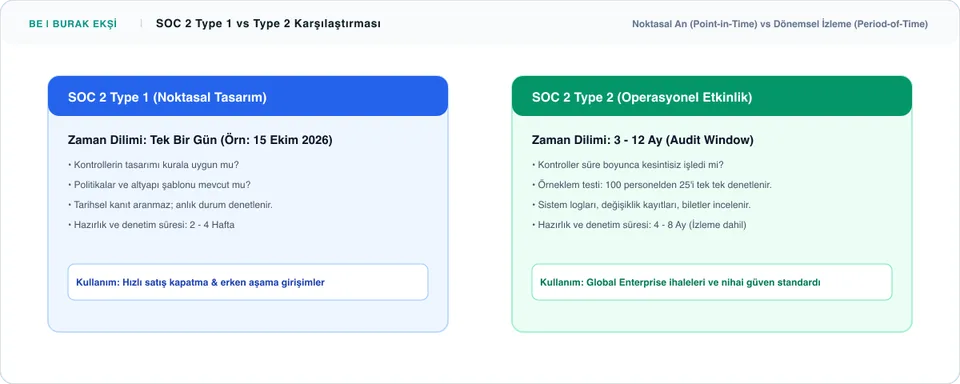
SOC 2 Type 1: Belirli Bir Andaki Kontrol Tasarımı (Point-in-Time)
Type 1 raporu, güvenlik kontrollerinizin "belirli bir tarihte" (as of a specific date) doğru tasarlanıp tasarlanmadığını denetler.
Nasıl Çalışır?
Denetçi şirketinize gelir veya uzaktan sisteminize bakar ve der ki: "Bugün 15 Ekim 2026. Şirketinizde çok faktörlü kimlik doğrulama (MFA) politikası tanımlı mı? Evet. AWS CloudTrail loglaması açık mı? Evet. Çalışanlarla gizlilik sözleşmesi yapılmış mı? Evet."
- Denetçi geriye dönük kayıt aramaz; o gün o sistemin kurulmuş olması yeterlidir.
- Avantajı: Çok hızlı tamamlanır. Hazırlık ve denetim genellikle 2 ila 4 hafta sürer.
- Dezavantajı: Müşterinize sadece "Ben bu sistemi kurdum" demiş olursunuz; "Ben bu sistemi 6 aydır başarıyla işletiyorum" diyemezsiniz.
SOC 2 Type 2: Operasyonel Etkinlik ve Sürekli İzleme (Period-of-Time)
Type 2 raporu, teknoloji dünyasında kabul gören gerçek altın standarttır. Kontrollerin yalnızca kurulduğunu değil, belirli bir izleme penceresi (Audit Window - genellikle 3, 6 veya 12 ay) boyunca kesintisiz olarak işletildiğini kanıtlar.
Nasıl Çalışır?
Denetçi geriye dönük örnekleme yapar:
- "Son 6 ayda işe aldığınız 15 personelin hepsinin işe başlamadan önceki adli sicil kayıtlarını ve imzalı güvenlik sözleşmelerini gösterin."
- "Son 6 ayda üretim ortamına (Production) attığınız 50 yazılım güncellemesinden rastgele seçtiğim 10 tanesinin kod inceleme onayını ve güvenlik test raporunu gösterin."
- Eğer bu 6 ay boyunca kontrollerden biri bile ihlal edilmişse denetçi bunu rapora "İstisna (Exception)" olarak kaydeder.
Hangisini Seçmelisiniz? Sahadan Stratejik Tavsiyeler
Müşterilerime uyguladığım en başarılı strateji şudur:
- Eğer kapıda bekleyen sıcak bir kurumsal müşteri varsa:
Doğrudan Type 2 beklemek 6 ay kaybettirecektir. Hemen Type 1 raporu alınır ve müşteriye sunulur: "Type 1 raporumuz ektedir; Type 2 izleme penceremiz başlamış olup 6 ay sonra nihai rapor teslim edilecektir." Bu yaklaşım müşterilerin %85'ini ikna eder ve sözleşme imzalanır.
- Eğer acil bir satış baskısı yoksa ve kurumsal temel sağlam atılmak isteniyorsa:
Type 1 ile vakit ve bütçe kaybetmeden; önce 3 aylık bir hazırlık ve GAP analizi yapılır, ardından doğrudan 3 veya 6 aylık bir Type 2 izleme penceresi açılarak nihai rapor alınır.
Özetle: Type 1 kapıyı açan bir ön anahtar, Type 2 ise o kapıyı ardına kadar açık tutan kalıcı bir vizedir.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.