Özet: Otomotiv ana sanayiine çalışan tedarikçilerin TISAX etiketine ulaşmasını sağlayan profesyonel danışmanlık sürecini, saha deneyimlerimi, aşamaları ve kritik başarı faktörlerini inceliyoruz.
Kapsam ve Çerçeve: Türkiye ve küresel pazarda otomotiv OEM tedarikçilerine yönelik TISAX VDA ISA 6.0 uyum danışmanlığı, aşamaları, denetim hazırlığı ve rehberlik süreci.
Alman ve küresel otomotiv ana sanayiine (Volkswagen Grubu, BMW, Mercedes-Benz, Porsche, Stellantis vb.) parça, yazılım veya mühendislik hizmeti üreten bir şirketseniz, kapınızı er ya da geç çalacak bir e-posta vardır: "Tedarikçi sözleşmenizin yenilenmesi için ENX portalı üzerinden geçerli bir TISAX etiketini (Label) ibraz etmeniz gerekmektedir."
Çoğu otomotiv tedarikçisi için bu bildirim, haftalarca sürecek bir belirsizliğin ve termin baskısının başlangıcı olur. Zira TISAX (Trusted Information Security Assessment Exchange), klasik bir ISO 27001 belgesi gibi sadece masa başında hazırlanan dokümantasyonla geçilebilecek bir denetim mekanizması değildir. Otomotiv Ar-Ge verilerinden test araçlarına, üretim tezgahlarından prototip depolama sahalarına kadar uzanan son derece katı bir operasyonel güvenlik disiplinidir.
Peki, TISAX danışmanlığı süreci nasıl işler? Profesyonel bir danışmanlık projesinde hangi adımlar atılır, danışman ne yapar, şirket içi ekip hangi sorumlulukları üstlenir ve en önemlisi doğru danışman nasıl seçilir? Sahada yürüttüğüm onlarca TISAX projesinden süzülen gerçek deneyimlerle adım adım açıklıyorum.
---
1. TISAX Danışmanlığı Neden Gereklidir?
Birçok kurum ilk etapta şu soruyu sorar: "Bizim zaten ISO 27001 belgemiz var, kendi iç ekibimizle VDA ISA anketini doldurup denetime giremez miyiz?"
Teorik olarak evet, ancak pratikte bu yaklaşım genellikle büyük bir zaman kaybı ve denetim başarısızlığıyla sonuçlanır. Sebepleri şunlardır:
- VDA ISA 6.0 ve Olgunluk Seviyesi Kuralı: TISAX denetiminde bir kontrolün sadece "var olması" yetmez. VDA ISA kataloğundaki kontrollerin en az Olgunluk Seviyesi 3 (Established Process) düzeyinde uygulanmış, ölçülmüş ve kurum kültürüne yerleşmiş olması şarttır.
- Otomotive Özel Ek Modüller: Standart bir BT güvenliğinin ötesinde; prototip parça koruması (Prototype Protection), test sürüşü güvenliği, üçüncü taraf mühendislik bağlantıları gibi ISO 27001'de bulunmayan özel kontrol alanları vardır.
- Akredite Denetçilerin Tavizsiz Yaklaşımı: TISAX denetçileri (TÜV SÜD, DEKRA, DQS, TÜV Rheinland vb.), ENX konsorsiyumu tarafından çok sıkı kalibre edilir. Masa başında yazılmış ama sahada karşılığı olmayan tek bir prosedür bile tespit edildiğinde doğrudan "Major Non-Conformity" (Majör Uygunsuzluk) raporlanır ve etiket süreci aylarca kilitlenir.
Profesyonel bir TISAX danışmanlığı, şirketinizi sıfırdan denetim gününe kadar risksiz bir patikada tutarak OEM siparişlerinizin veya tedarikçi sözleşmelerinizin askıya alınmasını önler.
---
2. TISAX Danışmanlığı Süreci: 5 Temel Aşama
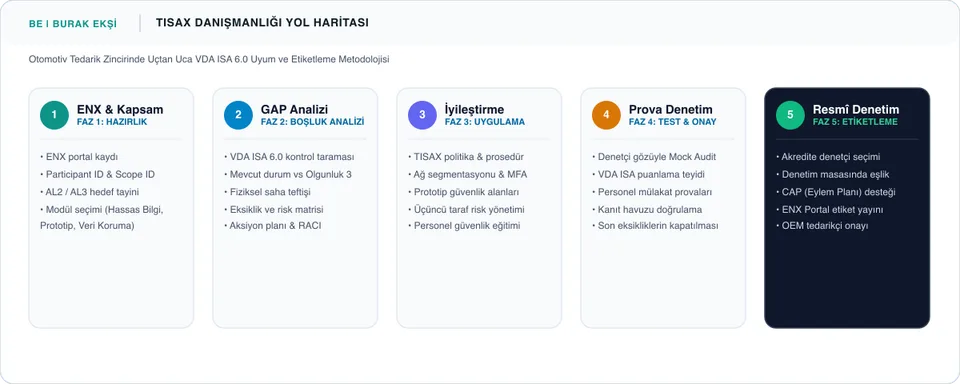
Yetkin bir danışmanlık sürecinde uyguladığımız yol haritası, ENX gereksinimleriyle birebir uyumlu 5 fazdan oluşur:
Aşama 1: ENX Portal Kaydı ve Kapsamın (Scope ID) Belirlenmesi
Her TISAX projesi teknik hazırlıklardan önce idari ve stratejik kapsam netleştirmesiyle başlar:
- Participant ID & Scope ID: ENX portalında firmanız adına katılımcı kaydının açılması ve doğru lokasyonları kapsayan Scope ID yapısının kurgulanması.
- Değerlendirme Seviyesi (Assessment Level): Müşterinizin (OEM) talep ettiği seviyeye göre AL2 (Yüksek Koruma İhtiyacı - Uzaktan Denetim) mi yoksa AL3 (Çok Yüksek Koruma İhtiyacı - Yerinde Fiziksel Denetim) mi hedefleneceğinin netleştirilmesi.
- Modül Seçimi: Bilgi Güvenliği (Info Security), Prototip Koruması (Prototype Parts / Vehicles) ve Kişisel Veri Koruma (Data Protection) hedeflerinin doğru kombinasyonla seçilmesi. Yanlış kapsam seçimi, gereksiz denetim maliyetine ya da OEM tarafından kabul edilmeyen yetersiz bir etikete yol açar.
Aşama 2: VDA ISA GAP Analizi (Mevcut Durum Tespiti)
Projenin en kritik teşhis aşamasıdır:
- Danışman, şirketin BT, İK, Tesis Yönetimi, Ar-Ge ve Üretim ekipleriyle birebir görüşmeler yapar.
- VDA ISA 6.0 soru kataloğundaki tüm maddeler mevcut operasyonel durumla kıyaslanır.
- Firmanın mevcut olgunluk puanı ile hedeflenen puan arasındaki "boşluklar" (GAPs) somut olarak listelenir.
- Bu analiz sonucunda yönetime net bir Eksiklik ve Düzeltici Eylem Planı (Roadmap) sunulur.
Aşama 3: Teknik, Fiziksel ve Süreç İyileştirmeleri (Uygulama Fazı)
En uzun süren ve en yoğun efor gerektiren uygulama adımıdır:
- Politika ve Süreçlerin Yazımı: Firmanın yaşayan dinamiklerine uygun TISAX Bilgi Güvenliği Politikası, Temiz Masa/Ekran Prosedürü, Yedekleme, Değişiklik Yönetimi ve Olay Müdahale Planlarının hazırlanması.
- Ağ ve BT Güvenliği İyileştirmeleri: Üretim ağı (OT) ile kurumsal ağın (IT) segmentasyonu, Çok Faktörlü Kimlik Doğrulama (MFA) zorunluluğu, ayrıcalıklı hesap yönetimi ve log toplama altyapısının denetim kriterlerine getirilmesi.
- Fiziksel Güvenlik ve Prototip Alanları: Eğer AL3 veya prototip koruma hedefleniyorsa; kamera kör noktalarının giderilmesi, ziyaretçi kayıt protokolleri, kilitli Ar-Ge odaları ve prototip saklama/taşıma kafeslerinin fiziksel olarak düzenlenmesi.
Aşama 4: Prova Denetim (Mock Audit) ve Olgunluk Doğrulaması
Resmî denetçinin kapıdan girdiği an hiçbir sürprizle karşılaşmamak için gerçeğe birebir uygun bir denetim provası yapılır:
- Danışman, akredite denetçi şapkasını takarak ilgili süreç sahiplerini (BT Yöneticisi, İK Müdürü, Tesis Yöneticisi, Ar-Ge Lideri) çapraz mülakata alır.
- Kanıt dosyaları (örnek log kayıtları, erişim gözden geçirme formları, tatbikat tutanakları) denetçi gözüyle denetlenir.
- Mülakat esnasında personelin vereceği yanıtlar ve panik yapmadan doğru kanıtı sunma pratikleri simüle edilir.
Aşama 5: Resmî Denetçi Seçimi, Denetim Eşliği ve Etiketleme
Hazırlıklar tamamlandığında resmî etiket süreci yürütülür:
- Denetim Firması Teklifleri: ENX tarafından yetkilendirilmiş denetim firmalarından (TÜV SÜD, DEKRA, DQS vb.) tekliflerin toplanması ve tarih planlaması.
- Denetim Masasında Eşlik: Denetim günü danışman kurumun yanında yer alır; denetçinin teknik sorularının doğru anlaşılmasını sağlar ve terminoloji uyuşmazlıklarının önüne geçer.
- CAP (Düzeltici Eylem Planı) Desteği: Denetimde küçük bulgular (Minor Non-Conformity) çıkması durumunda, ENX standartlarına uygun CAP raporunun hazırlanarak denetçiye onaylatılması ve TISAX etiketinin ENX portalında yayımlanması.
---
3. Danışman Ne Yapar, Firma İçi Ekip Ne Yapar? (RACI Rol Dağılımı)
Başarılı bir danışmanlık projesinin sırrı, rollerin baştan şeffaf olarak tanımlanmasıdır:
| Görev / Sorumluluk | Danışmanın Rolü | Şirket İçi Ekibin Rolü |
|---|---|---|
| ENX Portalı ve Kapsam Kurgusu | Kılavuzluk eder, stratejiyi kurar | Kayıt formlarını onaylar, idari imzaları atar |
| VDA ISA GAP Analizi | Analizi yönetir, puanlar, raporlar | Mevcut operasyonel kanıtları ve bilgiyi sunar |
| Politika ve Dokümantasyon | Kuruma özel şablonları uyarlar, yazar | İnceleyip onaylar, şirket içinde duyurur |
| Teknik Güvenlik Konfigürasyonları | Kriterleri ve mimariyi tarif eder | Firewall, Active Directory, MFA ayarlarını uygular |
| Fiziksel Saha Düzenlemeleri | Kamera açısı, kilit, geçiş sistemini teftiş eder | Tesis ekibi kilit/kartlı geçiş montajını yapar |
| Personel Farkındalık Eğitimi | TISAX farkındalık eğitimini verir | Tüm personelin eğitime katılımını sağlar |
| Resmî Denetim Masası | Denetim esnasında firmaya mentörlük eder | Denetçinin sorularını bizzat yanıtlar ve kanıtı gösterir |
---
4. TISAX Danışmanı Seçerken Sahada Görülen 4 Kritik Hata
Danışmanlık arayışındaki şirketlerin en sık düştüğü yanılgılar şunlardır:
1. "Hazır Şablon Paket" Satanlarla Çalışmak
İnternetten derlenmiş 50 adet Word dokümanını şirketin logosunu basarak teslim eden danışmanlık modelleri TISAX'ta çöker. Denetçi, politikayı değil uygulamasını teftiş eder. Şirketin yapısına uymayan kopyala-yapıştır prosedürler denetçinin ilk dakikada majör uygunsuzluk yazmasına sebep olur.
2. Otomotiv Üretim Sahasını Bilmeyen Teorik Danışmanlar
TISAX sadece bir veri merkezi güvenliği standardı değildir. Talaşlı imalat, kalıphane, prototip parça sevkiyatı ve test pisti olan bir tesiste fiziksel güvenlik gereksinimlerini sahada görmemiş bir danışman, AL3 yerinde denetiminde kurumunuzu büyük riske atar.
3. VDA ISA 6.0 Güncellemelerinden Habersiz Olmak
VDA ISA kataloğu 2024 itibarıyla 6.0 sürümüne geçti. OT (Operasyonel Teknoloji) sistemleri, bulut güvenliği ve tedarik zinciri kontrolleri baştan aşağı yenilendi. Eski 5.x sürümüne göre hazırlanmış bir süreçle denetime girmek felaketle sonuçlanır.
4. Denetim Günü Firmayı Yalnız Bırakanlar
"Biz dokümanları hazırladık, gerisi sizin denetçinizle aranızda" diyen bir yaklaşım danışmanlık değildir. TISAX danışmanı denetim günü sabahından akşam kapanış toplantısına kadar masada bulunmalı, denetçinin notlarını kurum adına süzebilmelidir.
---
5. TISAX Danışmanlık Projesi Ne Kadar Sürer?
Projenin süresi şirketin mevcut güvenlik olgunluğuna doğrudan bağlıdır:
- ISO 27001 Belgesi Olan ve Altyapısı Güçlü Firmalar: 2 ila 3 ay.
- İlk Kez Bilgi Güvenliği Sistemi Kuran Üretici Firmalar: 4 ila 6 ay.
- Prototip Koruması İçeren (AL3) Kompleks Tesisler: 5 ila 7 ay.
OEM müşterinizin size verdiği termin tarihini göz önünde bulundurarak, denetim firmalarının da 1-2 ay sonrasına gün verdiğini hesaba katmalı ve sürece mümkün olan en erken aşamada başlamalısınız.
---
Kurumunuza Özel TISAX Uyum Yol Haritasını Birlikte Çizelim
TISAX değerlendirmesi, otomotiv sektöründe güvenilir bir tedarikçi olmanın ve küresel projelerde yer almanın pasaportudur. Süreci kulaktan dolma bilgilerle veya şablon dokümanlarla yönetmek, hem zaman hem de prestij kaybına yol açar.
Kurumunuzun değerlendirme seviyesini (AL2/AL3) belirlemek, VDA ISA 6.0 boşluk analizini gerçekleştirmek ve akredite denetimden ilk seferde başarıyla geçmek için profesyonel danışmanlık hizmetimizden yararlanabilirsiniz.
👉 Hizmet kapsamımız, metodolojimiz ve detaylı teslimatlarımız hakkında bilgi almak için TISAX Otomotiv Bilgi Güvenliği Uyum Danışmanlığı sayfamızı inceleyebilir veya doğrudan benimle iletişime geçebilirsiniz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.