Özet: Otomotiv sanayiinde OEM tedarikçisi olmanın ön şartı haline gelen TISAX etiketleme mekanizmasını, değerlendirme hedeflerini ve ISO 27001'den temel farklarını ele alıyoruz.
Kapsam ve Çerçeve: Almanya ve küresel otomotiv ana sanayii (VDA, ENX Association), VDA ISA 6.0 bilgi güvenliği değerlendirmesi, AL1-AL3 seviyeleri ve Türkiye otomotiv tedarikçileri için TISAX etiketleme ve uyum standartları.
Danışmanlık yürüttüğüm otomotiv tedarikçilerinde yöneticilerin masama koyduğu ilk evrak genellikle benzer bir e-postadır: "Sayın tedarikçimiz, yeni proje teklifinizi değerlendirebilmemiz için en geç 6 ay içinde TISAX etiketinizi ENX portalında paylaşmanız gerekmektedir."
Otomotiv sanayiinde küresel bir OEM (Volkswagen Grubu, BMW, Mercedes-Benz, Audi veya Porsche) ile çalışıyorsanız veya Tier-1 bir üreticiye yazılım, elektronik kart ya da kalıp üretiyorsanız, TISAX artık bir tercih değil, tedarik zincirinde kalmanın zorunlu vizesidir.
Bu rehberde, sektörde sıklıkla yanlış anlaşılan kavramları düzelterek TISAX mekanizmasının ne olduğunu, nasıl çalıştığını ve hazırlık adımlarını sahadan deneyimlerimle aktarıyorum.
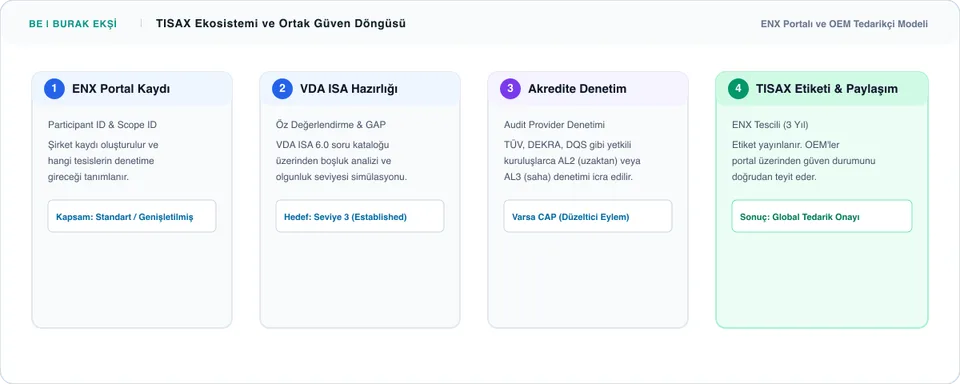
TISAX Nedir? Sertifika Değil, Bir Güven Değişimi
TISAX (Trusted Information Security Assessment Exchange); Alman Otomotiv Sanayicileri Derneği (VDA) tarafından tanımlanan ve ENX Derneği tarafından yönetilen uluslararası bir değerlendirme çerçevesidir.
Sahada karşılaştığım en büyük kavram yanılgısı, TISAX'ın bir "ISO belgesi" gibi algılanmasıdır. TISAX bir sertifika değildir; bir etiketleme (Label) ve sonuç paylaşım sistemidir.
Klasik sistemde her otomobil üreticisi aynı tedarikçinin fabrikasına ayrı ayrı denetçi gönderir, aynı soruları tekrar tekrar sorardı. Bu durum hem OEM'ler hem de tedarikçiler için devasa bir zaman ve bütçe israfıydı. TISAX modeliyle şu kural getirildi:
"Bir kere denetlen, sonucunu ENX portalında tescille, tüm küresel otomotiv markalarıyla tek tıkla paylaş."
ISO 27001 Varken TISAX Neden İsteniyor?
Kuruluşların bana en sık sorduğu ikinci soru şudur: "Burak Bey, biz zaten akredite bir kuruluştan ISO/IEC 27001 belgesi aldık. Bu yeterli değil mi?"
Cevabım nettir: Hayır, yeterli değildir. ISO 27001 harika bir yönetim sistemi omurgasıdır; ancak TISAX, otomotiv dünyasının çok spesifik risklerine odaklanır:
- Otomotiv Spesifik Varlık Sınıflandırması: Gizli CAD çizimleri, telemetri verileri ve yeni kasa tasarımları için tanımlanmış katı kurallar.
- Prototip Koruması (Prototype Protection): Henüz kamuoyuna duyurulmamış araç prototiplerinin, kamuflajlı test parçalarının fiziksel olarak korunması, fotoğraflanmasının engellenmesi ve bertarafı.
- Standartlaştırılmış Soru Kataloğu (VDA ISA): ISO 27001 kuruluşlara kendi risk değerlendirmelerine göre kontrol seçme esnekliği tanırken, TISAX'ta VDA ISA soru kataloğundaki gereksinimlerin karşılanması şarttır.
TISAX Değerlendirme Modülleri
VDA ISA çerçevesinde 3 temel değerlendirme hedefi bulunmaktadır:
- Bilgi Güvenliği (Information Security): Tüm TISAX adayları için ana çekirdek modüldür. Veri şifreleme, ağ segmentasyonu, kimlik doğrulama ve yedekleme gibi 41 temel kontrolü içerir.
- Prototip Koruması (Prototype Parts & Vehicles): Fiziksel parça üreten, prototip araç saklayan veya test eden tesisler için zorunludur.
- Veri Koruma (Data Protection): Araç içi kameralar, sürücü verileri ve telemetri gibi kişisel verilerin işlendiği projeler için GDPR/KVKK uyum kontrollerini kapsar.
Hazırlık Sürecinde Sahada Gözlemlediğim 3 Kritik Hata
Yıllardır yönettiğim TISAX projelerinde firmaların takıldığı üç ana darboğaz şunlardır:
- ENX Portalında Kapsam (Scope) Tanımlama Hatası: Tesisin tamamını mı yoksa sadece otomotiv departmanını mı kapsama alacağınıza doğru karar vermelisiniz. Yanlış Scope ID tanımlamak denetim masraflarını iki katına çıkarabilir.
- Olgunluk Seviyesinde "Cut-Back" Kuralını Atlamak: TISAX'ta her zorunlu soru için asgari Seviye 3 (Established - Tanımlı ve Uygulanan) olgunluk beklenir. Form üzerinde var olan ancak sahada kayıt altına alınmayan bir prosedür doğrudan majör bulguya yol açar.
- Fiziksel Güvenlik ve Kamera Kayıt Süreleri: Özellikle yüksek gizlilik sınıflarında (AL3) giriş-çıkış turnikeleri, iki faktörlü kilit sistemleri ve sunucu odası kamera kayıtlarının kesintisiz çalışması denetçinin sahada baktığı ilk unsurlardır.
Sonuç ve Yol Haritası
TISAX yolculuğu yalnızca bir BT projesi değil; insan kaynaklarından üretim hattına, satın almadan üst yönetime kadar tüm fabrikayı ilgilendiren kurumsal bir disiplindir. Hazırlıklara denetim tarihinden en az 4 ila 6 ay önce başlamak, VDA ISA boşluk analizini eksiksiz tamamlamak başarıyı sağlayan yegane yoldur.
Kurumunuzun tabi olduğu değerlendirme seviyesini (AL2/AL3) belirlemek ve akredite denetime eksiksiz hazırlanmak için TISAX Danışmanlığı sayfamızdan metodolojimizi inceleyebilir ve ön görüşme talep edebilirsiniz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.