Özet: Otomotiv bilgi güvenliğinin temel standardı olan VDA ISA'nın 6.0 sürümündeki yapısal değişiklikleri, yeni kontrol maddelerini ve denetim etkilerini detaylandırıyoruz.
Kapsam ve Çerçeve: Almanya ve küresel otomotiv ana sanayii (VDA, ENX Association), VDA ISA 6.0 bilgi güvenliği değerlendirmesi, AL1-AL3 seviyeleri ve Türkiye otomotiv tedarikçileri için TISAX etiketleme ve uyum standartları.
VDA ISA soru kataloğu, otomotiv bilgi güvenliğinin "kutsal kitabı" niteliğindedir. 2023 sonu itibarıyla yayınlanan ve 2024 yılından itibaren tüm resmi denetimlerde zorunlu kılınan VDA ISA 6.0 sürümü, eski 5.x versiyonlarına göre çok daha modern, sade ama teknik olarak çok daha talepkâr bir yapı getirdi.
Saha denetimlerinde gördüğüm kadarıyla birçok firma eski doküman setlerini VDA ISA 6.0'a adapte etmekte zorlanıyor. Bu rehberde yeni sürümün getirdiği köklü değişimleri ve dikkat etmeniz gereken kritik başlıkları özetliyorum.
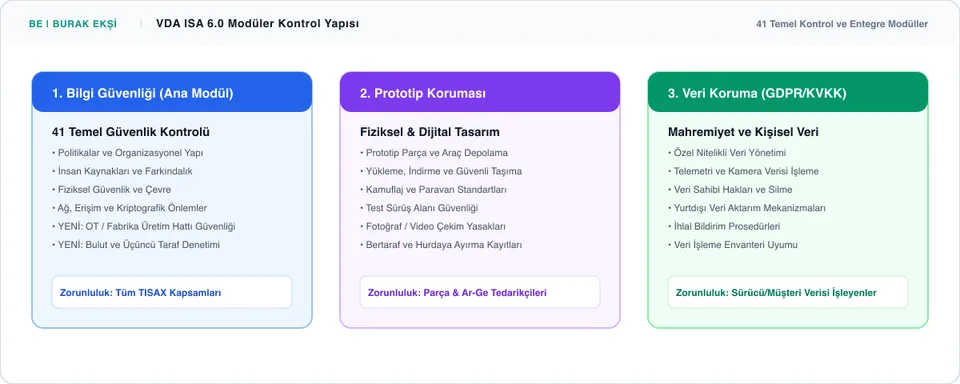
VDA ISA 6.0 ile Neler Değişti?
Eski versiyonlarda dağınık olan birçok soru, 6.0 sürümünde konsolide edildi ve Bilgi Güvenliği modülü 41 ana kontrol maddesine indirildi. Ancak madde sayısının azalması denetimin kolaylaştığı anlamına gelmiyor; tam tersine, kontrollerin kanıt yükü derinleşti.
Yeni sürümün 3 temel odak noktası şunlardır:
1. Operasyonel Teknoloji (OT) ve Üretim Hattı Güvenliği
Eski denetimlerde denetçiler genellikle ofis BT altyapısına odaklanır, fabrikanın üretim tezgahlarına pek girmezdi. VDA ISA 6.0 ile bu devir kapandı:
- CNC tezgahları, robot kollar, montaj hattı PLC üniteleri ve endüstriyel IoT sensörleri artık resmi denetim kapsamındadır.
- Üretim ağının ofis ağından VLAN veya güvenlik duvarlarıyla (firewall) izole edilmesi, USB portlarının fiziksel olarak kilitlenmesi ve eski işletim sistemli makinelerin yalıtılması zorunludur.
2. Bulut Bilişim ve SaaS Çözümleri
Otomotiv tedarikçileri CAD yazılımlarını, ERP sistemlerini ve e-postalarını buluta taşıdıkça denetçilerin odak noktası da değişti:
- Şirket içi sunucu barındırmıyorsanız bile bulut sağlayıcınızla (AWS, Azure, Google Cloud veya yerel veri merkezi) yaptığınız sözleşmelerdeki güvenlik maddeleri denetlenir.
- Bulut ortamındaki kimlik doğrulama, çok faktörlü kimlik doğrulama (MFA) ve şifreleme anahtarlarının yönetimi doğrudan VDA ISA 6.0 kontrolleri arasındadır.
3. Olgunluk Seviyesi ve "Cut-Back" Kuralının Sertleşmesi
VDA ISA'da her soru 0'dan 5'e kadar puanlanır. Otomotiv sanayiinde standart hedef Seviye 3 (Established - Tanımlanmış ve Kanıtlanmış) olgunluktur:
- Bir sorudan Seviye 3 alabilmeniz için o sürecin sadece prosedürde yazması yetmez; geriye dönük en az 3-6 aylık uygulama kayıtlarının (loglar, toplantı tutanakları, biletler) ibraz edilmesi gerekir.
- Eğer zorunlu bir "MUST" sorusunda Seviye 3'ün altına düşerseniz, denetçi doğrudan majör uygunsuzluk yazabilir.
Eski Dokümantasyonu Olan Firmalar İçin Geçiş Tavsiyesi
Eğer elinizde ISO 27001 veya VDA ISA 5.x'e göre hazırlanmış bir doküman havuzu varsa, sıfırdan başlamayın:
- Mevcut politikalarınızı VDA ISA 6.0'ın 41 maddelik yeni matrisine eşleştirin (Cross-Reference Matrix).
- Özellikle Üretim/Fabrika Güvenliği ve Tedarikçi Yönetimi prosedürlerinizi güncelleyin.
- Denetimden önce mutlaka bağımsız bir gözle VDA ISA 6.0 gap analizi yaptırarak eksikliklerinizi tespit edin.
Otomotiv sanayi tedarik zincirinde AL2 ve AL3 değerlendirmelerine eksiksiz hazırlanmak, gap analizi ve etiketleme sürecini güvenle tamamlamak için TISAX Danışmanlığı sayfamızdan metodolojimizi inceleyebilirsiniz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.