Özet: Küresel teknoloji regülasyonunun yeni dönüm noktası olan EU AI Act'in risk piramidini, 35 milyon avroya varan cezalarını ve zorunlu teknik şartlarını açıklıyoruz.
Avrupa Birliği, 2018 yılında GDPR ile kişisel verilerde nasıl küresel bir standart belirlediyse; 2024 yılında yürürlüğe koyduğu EU AI Act (Yapay Zekâ Yasası - Regulation (EU) 2024/1689) ile de algoritma dünyasının kurallarını baştan yazdı.
Türkiye'deki teknoloji şirketlerinin yaptığı en büyük hata, "Bu yasa Avrupa Birliği'nde, bizi ilgilendirmez" yanılgısına düşmektir. Oysa yasa, GDPR gibi ülke dışı yetkiye (extraterritorial effect) sahiptir. Eğer geliştirdiğiniz yazılım, yapay zeka modeli veya API Avrupa'daki kullanıcıların kararlarını etkiliyorsa, doğrudan bu yasanın denetimi altındasınız.
Bu süreçte kuruluşların en sağlam kurumsal dayanağı, ISO/IEC 42001 Yapay Zekâ Yönetim Sistemi kurmak ve ISO/IEC 23894 risk değerlendirmesi yürütmektir.
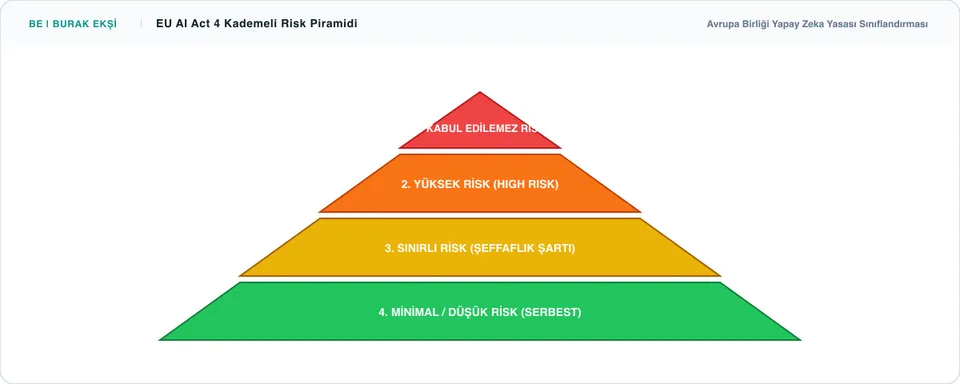
Risk Temelli Piramit Modeli
EU AI Act, sistemleri 4 ana risk sınıfına ayırır:
1. Kabul Edilemez Risk (Yasaklı Sistemler)
Bu sistemlerin AB pazarında geliştirilmesi ve kullanılması tamamen yasaktır:
- İnsanların bilinçaltını manipüle eden bilişsel sistemler,
- Sosyal puanlama (Social scoring - bireylerin güvenilirlik puanına göre sınıflandırılması),
- Halka açık alanlarda gerçek zamanlı uzaktan biyometrik tanıma sistemleri.
2. Yüksek Riskli Sistemler (High-Risk AI)
Yasanın en çok üzerinde durduğu ve en sıkı kuralları getirdiği gruptur:
- İşe alım ve İK süreçlerinde aday değerlendiren algoritmalar,
- Kredi skorlama ve sigorta risk analizi sistemleri,
- Kritik altyapı (enerji, su, ulaşım) yönetiminde kullanılan modeller.
- Yükümlülükler: Risk yönetim sistemi kurma (Madde 9), yüksek kaliteli eğitim verisi kullanma (Madde 10), teknik dokümantasyon hazırlama (Madde 11), kayıt tutma / logging (Madde 12) ve CE Uygunluk İşareti alma zorunluluğu vardır. Kurumlarımız bu gereksinimleri algoritmik etki analizi (AIA) ile karşılamaktadır.
3. Sınırlı Risk (Şeffaflık Yükümlülüğü)
Chatbotlar, derin sahte (Deepfake) içerikler veya yapay zeka tarafından üretilen metinler bu gruptadır. Temel şart kullanıcıyı bilgilendirmektir: Kullanıcı bir yapay zekayla konuştuğunu veya içeriğin AI tarafından üretildiğini açıkça bilmelidir.
4. Minimal Risk
Spam filtreleri, yapay zeka destekli video oyunları gibi sistemlerdir. Ek bir yasal yükümlülük olmaksızın serbestçe kullanılabilir.
Kademeli Yürürlük Takvimi
EU AI Act aşamalı bir geçiş süreci öngörmüştür:
| Yürürlük Tarihi | Kapsam ve Yükümlülükler |
|---|---|
| 2 Şubat 2025 | Kabul edilemez risk grubundaki yasaklı AI sistemlerinin kaldırılması. |
| 2 Ağustos 2025 | Genel Amaçlı Yapay Zekâ (GPAI) modelleri ve AB Yapay Zekâ Ofisi denetimleri. |
| 2 Ağustos 2026 | Ek III kapsamındaki Yüksek Riskli Yapay Zekâ Sistemleri için zorunlu uyum ve CE işareti. |
| 2 Ağustos 2027 | Ek I kapsamındaki regüle ürünlere gömülü yüksek riskli yapay zeka sistemleri. |
Cezalar Ne Kadar?
EU AI Act, GDPR'dan bile daha ağır cezalar getirmiştir:
- Yasaklı yapay zeka uygulamalarını kullananlara 35 milyon avroya kadar veya küresel yıllık cironun %7'sine kadar,
- Yüksek riskli sistem yükümlülüklerini ihlal edenlere 15 milyon avroya kadar veya cironun %3'üne kadar,
- Denetleyici kurumlara yanıltıcı bilgi sunulması halinde 7,5 milyon avroya veya cironun %1,5'ine kadar idari para cezası kesilebilir.
Avrupa'ya yazılım satan veya yerli pazarda regülasyon hazırlığı yapan kurumların kurumsal yapay zekâ yönetişimi çerçevesini bugünden kurması yasal bir zorunluluktur.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.