Özet: Yapay zeka projelerinde teknik borçları ve yasal cezaları önleyen Algoritmik Etki Analizi (AIA) metodolojisini ve risk işleme adımlarını inceliyoruz.
Geleneksel bilgi güvenliğinde sunucuları, ağları ve veri tabanlarını koruruz. Ancak yapay zekâ çağında risk sadece sunucunun hacklenmesi değil, modelin ürettiği kararın bizzat kendisinin bir risk haline gelmesidir.
Bir kredi değerlendirme yapay zekasının belirli bir etnik kökene veya cinsiyete sistematik olarak daha düşük puan vermesi, teknik bir hata değil doğrudan şirketi batırabilecek bir itibar ve hukuk felaketidir.
İşte bu noktada Algoritmik Etki Analizi (Algorithmic Impact Assessment - AIA) ve ISO/IEC 23894:2023 risk yönetimi metodolojisi devreye girer.
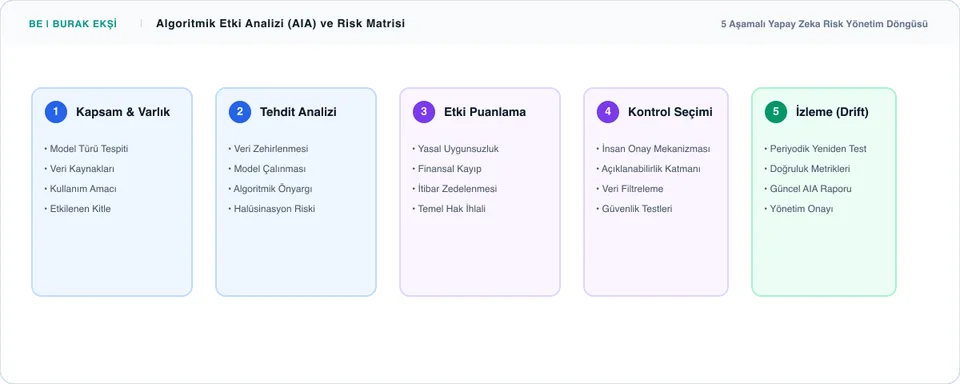
Algoritmik Etki Analizi (AIA) Nedir?
AIA; yapay zekâ sisteminin tasarım aşamasından üretim ortamındaki çalışmasına kadar olan süreçte insanlar, kurum ve toplum üzerindeki olası olumsuz etkilerini önceden belirlemek için yapılan sistematik bir değerlendirmedir.
ISO/IEC 42001 Yapay Zekâ Yönetim Sistemi Madde 6.1.2 ve AB Yapay Zeka Yasası (EU AI Act) Madde 9 uyarınca, yüksek riskli yapay zekâ sistemleri için sürekli ve belgelenmiş bir AIA çalışması yürütülmesi zorunludur. Kurumsal düzeyde yapay zekâ yönetişimi danışmanlığı süreçlerimizde AIA, risk haritasının temel omurgasını oluşturur.
Yapay Zeka Risk Matrisinde Baktığımız 4 Temel Tehdit
- Veri Zehirlenmesi (Data Poisoning): Kötü niyetli aktörlerin eğitim verisine yanıltıcı kayıtlar enjekte ederek modelin hatalı karar vermesini sağlaması.
- Algoritmik Önyargı ve Ayrımcılık (Bias): Geçmiş verilere dayalı ayrımcılıkların model tarafından öğrenilip geleceğe kopyalanması (ayrıntılar için yapay zekâda bias rehberimizi inceleyebilirsiniz).
- Model Çalınması ve Tersine Mühendislik (Model Inversion): API üzerinden modele çok sayıda sorgu atılarak eğitim verisindeki hassas kişisel verilerin veya model ağırlıklarının ele geçirilmesi.
- Halüsinasyon ve Güvenilirlik: Büyük dil modellerinin (LLM) gerçek dışı bilgileri kesin bir dille doğru gibi üretmesi.
AIA Sürecini Nasıl Yönetiyoruz?
Danışmanlık projelerimizde ISO 23894 ve ISO 42001 uyumlu 4 adımlı metodoloji uyguluyoruz:
| Adım | Odak Alanı | Uygulanan Faaliyetler |
|---|---|---|
| 1. Ön Değerlendirme & Kapsam | Model ve Kullanım Amacı | Sistemin otonomi derecesi, etki alanı ve etkilediği veri konusu kişi grupları belirlenir. |
| 2. Algoritmik Testler | Önyargı ve Sapma Ölçümü | Sentetik veri kümeleriyle model test edilir; veri zehirlenmesi ve model drift riskleri puanlanır. |
| 3. Risk Azaltma & Kontrol | Telafi Edici Önlemler | Model önüne guardrails filtreleri konur; kritik kararlarda İnsan Gözetimi (Human-in-the-Loop - HITL) zorunlu kılınır. |
| 4. İzleme & Raporlama | Sürekli Denetim | Canlıya alınan modellerde concept drift metrikleri ve yeniden eğitim tetikleyicileri belgelenir. |
Sık Sorulan Sorular
Algoritmik Etki Analizi (AIA) ile KVKK Veri Koruma Etki Değerlendirmesi (DPIA) aynı mıdır?
AIA doğrudan modelin algoritmik davranışına, adilliğine ve çıktının güvenilirliğine odaklanırken; DPIA kişisel verilerin gizliliği ve hak sahiplerinin mahremiyet risklerini değerlendirir. Yüksek riskli yapay zekâ projelerinde her iki analiz birbirini tamamlayacak şekilde entegre yürütülmelidir.
AIA çalışmasını sadece veri bilimciler mi hazırlamalıdır?
Hayır. AIA çalışması çok disiplinli bir süreçtir. Veri bilimi ekibinin yanı sıra hukuk, bilgi güvenliği, iç denetim ve ilgili iş birimi liderlerinin katılımıyla yürütülmelidir.
Yapay zekayı denetimsiz bırakmak, şirketinizin direksiyonunu gözü kapalı bir pilota teslim etmeye benzer. Doğru bir AIA çalışması, hem yenilikçi kalmanızı hem de yasal sınırların içinde güvenle büyümenizi sağlar.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.