Özet: Kriz anında operasyonların durmasını engelleyen İş Etki Analizi (BIA), Felaketten Kurtarma (DRP) ve ISO 22301 İş Sürekliliği danışmanlık sürecini inceliyoruz.
Kapsam ve Çerçeve: Türkiye genelinde finans, enerji, sanayi ve teknoloji şirketlerine yönelik ISO 22301 iş sürekliliği danışmanlığı, BIA analizi ve kriz tatbikat rehberi.
Kurumsal dünyada regülasyonlar, müşteri beklentileri ve siber riskler arttıkça, şirketlerin dijital altyapılarını güvence altına alması bir tercih değil zorunluluk haline gelmektedir. Özellikle İş Sürekliliği Yönetimi, İş Etki Analizi (BIA), DRP ve ISO 22301 başlığı altında yürütülen projeler, hem kurumun itibarını hem de yasal varlığını doğrudan belirler.
Peki, profesyonel bir İş Sürekliliği Danışmanlığı süreci nasıl işler? Danışmanlık projesinde adım adım hangi fazlar işletilir, danışman ne yapar, şirket içi ekibin rolü nedir ve doğru danışman nasıl seçilir? Sahadaki onlarca kurumsal projeden süzülen deneyimlerimizle tüm detayları şeffafça açıklıyoruz.
---
1. Neden Profesyonel Danışmanlık Desteği Alınmalıdır?
Birçok kurum ilk etapta "Biz bu süreci internetten indireceğimiz şablonlarla veya kendi iç ekibimizle yönetemez miyiz?" sorusunu gündeme getirir.
Ancak sahada gördüğümüz en temel gerçek şudur:
- Şablon Tuzağı: Hazır şablonlar, kurumun gerçek veri akışını, operasyonel dinamiklerini ve regülasyon risklerini yansıtmaz. Resmî denetimde veya bir ihlal anında bu dokümanların hiçbir hukuki veya teknik koruyuculuğu kalmaz.
- Operasyonel Körlük: Şirket içi ekipler kendi kurdukları yapıları tarafsız bir gözle değerlendiremez. Yıllardır süregelen güvenlik açıkları ve yetki fazlalıkları "bizde işler böyle yürür" denilerek gözden kaçırılır.
- Maliyet ve Zaman Tasarrufu: Deneme-yanılma yoluyla 6-12 ay sürecek sancılı bir süreç, yetkin bir danışman rehberliğinde 2-3 ay gibi kısa bir sürede sıfır riskle tamamlanır.
Yetkin bir danışman, yalnızca evrak teslim eden bir tedarikçi değil; kurumunuzu geleceğe hazırlayan stratejik bir yol arkadaşıdır.
---
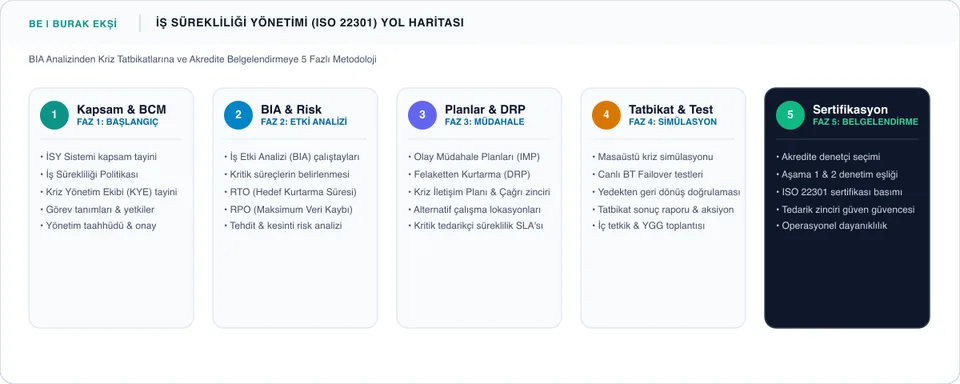
2. Danışmanlık Projesinin 5 Temel Aşaması
Uyguladığımız metodoloji, uluslararası standartlar ve regülasyon denetimleriyle birebir uyumlu 5 yapılandırılmış fazdan oluşur:
Aşama 1: Mevcut Durum Tespiti ve Kapsamın Belirlenmesi
Her proje, kurumun mevcut fotoğrafının çekilmesiyle başlar. İlgili departman yöneticileriyle mülakatlar yapılır; varlıklar, veri akışları ve teknik altyapı taranır. Kurumun tabi olduğu yasal zorunluluklar ve müşteri beklentileri doğrultusunda net bir proje kapsamı çizilir.
Aşama 2: Boşluk (GAP) Analizi ve Risk Puanlaması
Mevcut durum, hedeflenen standart veya tebliğ maddeleriyle kıyaslanır. Nitel ve nicel risk analizi yöntemleriyle eksiklikler tespit edilir. Kurum yönetimine aciliyet sıralamasına göre derecelendirilmiş somut bir Eksiklik ve Düzeltici Eylem Planı (Roadmap) sunulur.
Aşama 3: Politika, Dokümantasyon ve Teknik Düzenlemeler
Sistemin sahada hayata geçtiği uygulama aşamasıdır. Kurumun kültürüne ve iş yapış biçimine özel politikalar, prosedürler ve operasyonel talimatlar yazılır. Eş zamanlı olarak sistem yöneticileriyle birlikte erişim kontrolleri, şifreleme, loglama, yedekleme ve ağ güvenliği konfigürasyonları tamamlanır.
Aşama 4: Test, Simülasyon ve Prova Denetim
Gerçek denetçilerin veya regülatörlerin karşısına çıkmadan önce sistem zorlanır. Kriz tatbikatları, bağımsız iç tetkik veya Red Team testleri gerçekleştirilir. Personelin mülakat hazırlığı simüle edilir ve olası tüm açıklar önceden kapatılır.
Aşama 5: Resmî Denetim Eşliği, Belgelendirme ve Sürekli İyileştirme
Resmî denetim veya teftiş günü danışman masada yer alır; terminoloji uyuşmazlıklarını önler ve savunmayı destekler. Denetim sonrasında varsa minör aksiyonların kapatılması sağlanır ve sistemin yaşayan bir operasyona dönüşmesi için periyodik takip mekanizması kurulur.
---
3. Rol Dağılımı: Danışman Ne Yapar, Şirket Ne Yapar? (RACI)
Danışmanlık projesinin başarısı, rollerin şeffaf paylaşımına dayanır:
- Danışmanın Rolü: Metodolojiyi kurar, yol haritasını çizer, kuruma özel dokümantasyon mimarisini tasarlar, teknik kriterleri belirler, iç denetimi icra eder ve denetim masasında kurumu savunur.
- Şirket İçi Ekibin Rolü: Operasyonel bilgiyi ve kanıtları sunar, hazırlanan süreçleri inceler ve onaylar, teknik altyapı ayarlarını kendi sistemlerinde uygular ve eğitimlere eksiksiz katılır.
---
4. Danışman Seçerken Sahada Yapılan Kritik Hatalar
- "Hazır Paket Doküman" Pazarlayanlar: Sektörünüze özel olmayan, copy-paste şablonlarla gelen firmalar ilk resmî teftişte elenmenize yol açar.
- Yalnızca Teorik Kalan Danışmanlar: Saha operasyonunu, sistem mimarisini ve canlı kriz yönetimini bilmeyen danışmanlar uygulanabilir çözümler üretemez.
- Güncel Mevzuat ve Standartları Takip Etmeyenler: Eski mevzuat maddeleriyle hazırlanan çalışmalar geçerliliğini yitirmiştir.
- Denetim Günü Masada Olmayanlar: Denetim günü firmayı yalnız bırakan yaklaşımlar kurum personelinin gereksiz panik yapmasına sebep olur.
---
Kurumunuza Özel Yol Haritasını Birlikte Belirleyelim
Kurumsal güvenlik ve mevzuat uyumu, yalnızca cezalardan kaçınma aracı değil; kurumsal güvenilirliğinizi ve pazar payınızı artıran stratejik bir yatırımdır.
Kurumunuzun ihtiyaç duyduğu kapsamı belirlemek, mevcut durum analizini gerçekleştirmek ve süreci sıfır riskle tamamlamak için profesyonel danışmanlık hizmetimizden yararlanabilirsiniz.
👉 Hizmet kapsamımız, metodolojimiz ve detaylı teslimatlarımız hakkında bilgi almak için İş Sürekliliği Danışmanlığı sayfamızı inceleyebilir veya doğrudan benimle iletişime geçebilirsiniz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.