Özet: TISAX AL3, çok yüksek koruma ihtiyacı veya prototip güvenliği gerektiren otomotiv tedarikçileri için akredite denetim kuruluşlarınca gerçekleştirilen yerinde (on-site) değerlendirme mekanizmasıdır.
Kapsam ve Çerçeve: Almanya ve küresel otomotiv ana sanayii (VDA, ENX Association), VDA ISA 6.0 bilgi güvenliği değerlendirmesi, AL1-AL3 seviyeleri ve Türkiye otomotiv tedarikçileri için TISAX etiketleme ve uyum standartları.
TISAX AL3 Nedir?
TISAX (Trusted Information Security Assessment Exchange), Alman Otomotiv Endüstrisi Birliği (VDA) tarafından geliştirilen ve ENX Association tarafından yönetilen, otomotiv tedarik zincirine özel standartlaştırılmış bir bilgi güvenliği değerlendirme ve paylaşım mekanizmasıdır. Temelini ISO/IEC 27001 standardından alan ve otomotiv sektörünün özel risklerine uyarlanan VDA ISA (Information Security Assessment) kontrol kataloğunu esas alır.
TISAX değerlendirmeleri, tedarikçinin işlediği bilginin veya geliştirdiği ürünün hassasiyetine göre üç farklı değerlendirme seviyesinde (Assessment Level) yürütülür:
- Assessment Level 1 (AL1): Kurumun kendi içinde yürüttüğü öz değerlendirmedir (Self-Assessment). ENX portalında karşılıklı tanıma veya paylaşım için geçerli bir etiket sağlamaz; yalnızca iç hazırlık amacıyla kullanılır.
- Assessment Level 2 (AL2): Yüksek koruma ihtiyacı (High Protection Need) bulunan kapsamlar için geçerlidir. Akredite denetçi tarafından dokümantasyon incelemesi ve uzaktan (web konferansı) mülakatlarla yürütülür.
- Assessment Level 3 (AL3): Çok yüksek koruma ihtiyacı (Very High Protection Need) veya prototip koruması gerektiren kapsamlar için zorunlu olan en üst seviyedir. Akredite denetçilerin bizzat ilgili tesislere gelerek yerinde fiziki, teknik ve operasyonel tetkik gerçekleştirmesini şart koşar.
Başta Volkswagen Grubu, BMW, Mercedes-Benz ve Porsche olmak üzere otomotiv ana sanayi üreticileri (OEM), kritik Ar-Ge, telemetri, yazılım veya parça tedariği sağlayan iş ortaklarından ilgili kapsamda TISAX AL3 etiketini sözleşmesel bir gereklilik olarak talep etmektedir.
---
TISAX AL2 ve AL3 Karşılaştırması
AL2 ve AL3 arasındaki temel ayrım; denetimin derinliği, kanıtların doğrulanma yöntemi ve denetçinin sahada fiziki inceleme yapma zorunluluğudur. Aşağıdaki tablo iki değerlendirme seviyesi arasındaki operasyonel ve teknik farkları özetlemektedir:
| Değerlendirme Parametresi | TISAX AL2 (Yüksek Koruma İhtiyacı) | TISAX AL3 (Çok Yüksek Koruma İhtiyacı) |
|---|---|---|
| Denetim Metodu | Uzaktan dokümantasyon kontrolü ve web konferansı | Yerinde (On-Site) tesis, sistem ve saha tetkiki |
| Koruma Hedefi | Yüksek Gizlilik / Bütünlük / Kullanılabilirlik | Çok Yüksek Gizlilik veya Çok Yüksek Kullanılabilirlik |
| Fiziki Güvenlik İncelemesi | Politika ve mimari şema üzerinden beyan kontrolü | Sunucu odaları, üretim hatları ve kritik alanlarda sahada fiziksel inceleme |
| Kamera (CCTV) ve Geçiş Kontrolü | Prosedür ve yerleşim planı doğrulaması | Kör nokta kontrolü, erişim kütükleri ve mevzuata uygun saklama kanıtları |
| Çok Faktörlü Kimlik Doğrulama (MFA) | Dış erişimlerde uygulanması tavsiye edilir | Uzaktan bağlantılar ve yetkili sistem yöneticisi hesaplarında zorunlu |
| Prototip Güvenliği Değerlendirmesi | Genellikle kapsam dışıdır | Prototip araç veya parça işleyenlerde zorunlu ek denetim hedefi |
| Etiket Geçerlilik Süresi | 3 Yıl (36 Ay) | 3 Yıl (36 Ay) |
Kapsamınızı ve OEM gereksinimlerinizi doğru analiz etmek için TISAX Danışmanlığı sayfamızdaki metodolojiyi inceleyebilirsiniz.
---
VDA ISA 6.0 Standardı ve Hedef Olgunluk Seviyesi 3
1 Nisan 2024 itibarıyla yürürlüğe giren VDA ISA 6.0 sürümü, otomotiv bilgi güvenliği denetimlerinde önemli yapısal değişiklikler getirmiştir. Katalog; ISO/IEC 27001:2022 güncellemelerini yansıtacak şekilde revize edilmiş, Bilgi Güvenliği modülü 41 kontrol sorusu altında toplanmış ve özellikle OT (Operasyonel Teknoloji) üretim sistemleri için "Çok Yüksek Kullanılabilirlik" (High Availability) denetim hedefi bağımsızlaştırılmıştır.
VDA ISA çerçevesinde her kontrol sorusu, ISO/IEC 33000 serisine dayalı 0 ile 5 arasındaki olgunluk seviyeleriyle puanlanır:
- Seviye 0 (Incomplete): Süreç tanımlı değildir veya hedeflerine ulaşamamaktadır.
- Seviye 1 (Performed): Süreç işletilmektedir ancak belgelendirilmemiş ve kişilere bağımlıdır.
- Seviye 2 (Managed): Süreç planlanmış, uygulanmakta ve kayıtları tutulmaktadır; ancak henüz kurumsal bir standart haline gelmemiştir.
- Seviye 3 (Established - Hedef Seviye): Süreç kurum genelinde standartlaştırılmış, belgelendirilmiş, kaynakları tahsis edilmiş ve düzenli olarak etkinliği izlenmektedir.
- Seviye 4 (Predictable): Süreç nicel hedefler ve ölçülebilir metriklerle yönetilmektedir.
- Seviye 5 (Optimizing): Sürekli iyileştirme ve süreç inovasyonu kurumsal kültüre entegre edilmiştir.
TISAX Olgunluk ve Sonuç Hesaplama Kuralları: 1. Assessment Level (AL) vs. Olgunluk Seviyesi: AL3, denetimin derinliğini ve yerinde (on-site) fiziki yöntemini tanımlar; Olgunluk Seviyesi 3 (Established) ise süreçlerin kurumsal olarak işletilme standardını ifade eder. 2. Kırpma (Cut-Back) Kuralı: VDA ISA hesaplama motorunda bir kontrolde Seviye 4 veya 5 alınması, Seviye 3 altındaki eksik bir kontrolü matematiksel olarak telafi edemez (her soru en fazla hedef seviye olan 3.00 ile ağırlıklandırılır). 3. MUST (Zorunlu) Şartlar: Kontrol sorusu içindeki MUST şartlarında Seviye 3 hedefine ulaşılamaması Majör Uygunsuzluk (Major Non-Conformity) oluşturur ve TISAX etiketinin doğrudan tahsis edilmesini bloke eder. 4. SHOULD (Önerilen) Şartlar: SHOULD şartlarının karşılanamaması kural olarak Minör Uygunsuzluk (Minor Non-Conformity) kabul edilir; onaylanmış bir Düzeltici Eylem Planı (CAP) ile kuruluşa 9 aya kadar geçerli Geçici TISAX Etiketi (Temporary TISAX Label) verilebilir.
---
TISAX AL3 Denetim Sürecinin 6 Aşaması
TISAX AL3 belgelendirme hazırlığı, hazırlık aşamasından etiket paylaşımına kadar yapılandırılmış bir yol haritasıyla yürütülür:
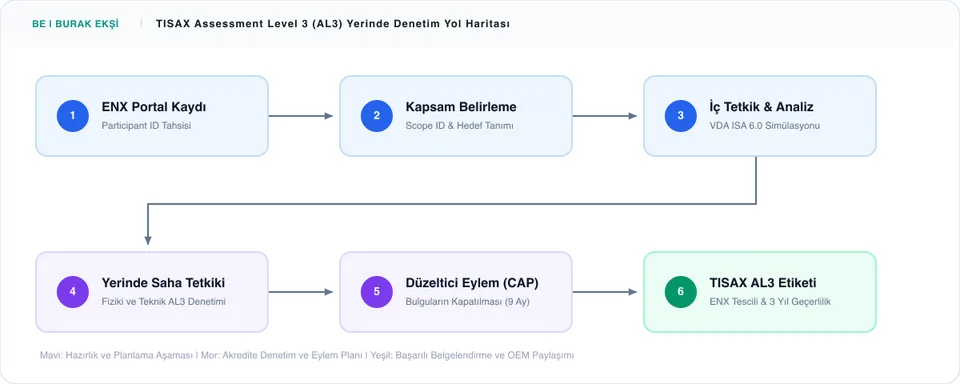
1. ENX Portal Kaydı ve Participant ID
Kuruluş, resmi ENX platformu (enx.com) üzerinden kayıt oluşturarak kurumsal kimliğini tanımlar. Bu kayıt neticesinde kuruluşa özgü bir Participant ID üretilir.
2. Değerlendirme Kapsamı ve Scope ID Tanımlama
Hangi lokasyonların (fabrikalar, Ar-Ge birimleri, veri merkezleri) ve hangi denetim hedeflerinin (Information Security Very High, Prototype Protection vb.) kapsama dahil edileceği belirlenir. Bu adımda ilgili denetim kapsamını temsil eden bir Scope ID tahsis edilir.
3. İç Denetim ve Boşluk Analizi
Akredite denetim sağlayıcısıyla sözleşme imzalanmadan önce, kurum içi VDA ISA 6.0 öz değerlendirmesi tamamlanır. Kontrollerdeki eksiklikler tespit edilir, kurumsal farkındalık için ISO 27001 Farkındalık Eğitimi organize edilir ve tarafsız bir Bağımsız İç Denetim ile denetim simülasyonu yapılır.
4. Akredite Denetçi ile Yerinde Tetkik (On-Site Audit)
ENX tarafından akredite edilmiş bağımsız denetim sağlayıcısı (TÜV SÜD, DEKRA, DQS vb.) tesise gelerek kapsamlı saha denetimi gerçekleştirir:
- Sistem odası, santral ve kablolama merkezlerinin fiziki güvenlik önlemleri,
- Kamera (CCTV) kapsama alanları, kayıt bütünlüğü ve yürürlükteki veri koruma mevzuatına (KVKK/GDPR) uygun saklama süreleri,
- Sunucu ve kritik ağ bileşenlerinde yetkili kullanıcıların çok faktörlü kimlik doğrulama (MFA) yapılandırmaları,
- Ar-Ge alanlarında temiz masa / temiz ekran politikası ve ekran gizlilik filtreleri,
- Bilgi güvenliği yöneticileri, İK, BT ve rastgele seçilen personelle yüz yüze mülakatlar.
5. Düzeltici Eylem Planı (Corrective Action Plan - CAP)
Denetim neticesinde minör uygunsuzluklar tespit edilirse, denetçi kuruluşa bu bulguları gidermesi için bir Düzeltici Eylem Planı (CAP) hazırlama süreci tanır. Planın denetim kuruluşu tarafından onaylanmasının ardından bulguların kapatılması için azami 9 aya kadar süre verilir.
6. TISAX AL3 Etiketinin Tescili ve Paylaşımı
Denetim kuruluşu nihai değerlendirme raporunu ENX sistemine yükler. Şartları sağlayan tedarikçiye ilgili denetim hedefleri için TISAX Etiketi (TISAX Label) tahsis edilir. Bu etiket, ENX portali üzerinden yetki verilerek talep eden tüm otomotiv ana sanayi üreticileriyle güvenle paylaşılır.
---
Prototip Koruması (Prototype Protection) Modülü
Tedarikçi henüz kamuoyuna tanıtılmamış kamuflajlı araçlar, konsept modeller veya Ar-Ge aşamasındaki kritik bileşenlerle çalışıyorsa, VDA ISA kataloğunun Prototip Koruması ek modülü denetime dahil edilir:
- Özel Koruma Alanları (Special Protection Areas): Prototip parçaların bulunduğu laboratuvar ve montaj hatlarının fiziki olarak sınırlandırılması, çift aşamalı kontrollü geçiş sistemleri kurulması.
- Görüntüleme ve Kayıt Cihazı Kısıtlamaları: Prototip sahalarına akıllı telefon, kamera veya harici depolama aygıtlarının girişinin kilitli dolaplar veya güvenlik mühürleriyle engellenmesi.
- Güvenli Lojistik ve Taşıma: Prototip bileşenlerin kapalı kasalı, takip edilebilir ve mühürlü taşıma sandıklarıyla sevk edilmesi.
- Kamuflaj Prosedürleri: Açık alanda veya test parkurlarında prototip araç hatlarını gizleyen kamuflaj örtülerinin ve koruma kılıflarının uygulanması.
---
Sıkça Sorulan Sorular (FAQ)
TISAX AL3 etiketinin geçerlilik süresi ne kadardır?
TISAX etiketleri denetimin tamamlanmasından itibaren 3 yıl (36 ay) boyunca geçerlidir. Üç yıllık sürenin sonunda etiketlerin sürekliliği için kapsam yenileme denetiminin (Re-assessment) baştan yürütülmesi gerekmektedir.
TISAX bir ISO sertifikası mıdır?
Hayır. TISAX klasik bir sertifikasyon sistemi değil, ENX Association gözetiminde işletilen bir karşılıklı tanıma ve değerlendirme değişim mekanizmasıdır (Assessment Exchange). Süreç sonunda basılı bir sertifika yerine ENX veri tabanında doğrulanabilen dijital TISAX Etiketleri (Labels) yayınlanır.
ISO/IEC 27001 belgesi TISAX AL3 gereksinimlerini tek başına karşılar mı?
Hayır. ISO/IEC 27001 sağlam bir temel oluştursa da TISAX AL3; otomotiv sektörüne özgü prototip koruması, operasyonel teknoloji (OT) kullanılabilirlik şartları, yerinde fiziksel saha tetkiki ve her bir zorunlu soruda Seviye 3 kanıt olgunluğunu zorunlu kılmaktadır.
---
Kurumsal Değerlendirme ve İletişim
TISAX AL3 denetim hazırlığı; teknik bilgi güvenliği tedbirleri, tesis altyapısı ve kurumsal süreçlerin eksiksiz uyumlaştırılmasını gerektirir. Süreç öncesinde mevcut durum analizi yapmak, boşlukları kapatmak ve denetim risklerinizi en aza indirmek için İletişim sayfamız üzerinden uzmanlığımıza başvurabilirsiniz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.