Özet: GDPR'ın zorunlu kıldığı ve Türkiye'deki küresel şirketlerin en çok aradığı pozisyon olan DPO (Veri Koruma Görevlisi) rolünü, bağımsızlık statüsünü ve atanma şartlarını açıklıyoruz.
Kişisel verilerin korunması ve kurumsal uyum dünyasında son yılların en çok aranan ve en kritik pozisyonlarından biri DPO (Data Protection Officer - Veri Koruma Görevlisi) rolüdür.
Özellikle Avrupa Birliği ile ticaret yapan Türk teknoloji şirketleri, bankalar, e-ticaret platformları, sağlık kuruluşları ve havayolu firmaları için bir DPO görevlendirmek lüks bir tercih değil; GDPR Madde 37 kapsamında yerine getirilmesi zorunlu yasal bir mükellefiyettir.
Peki DPO tam olarak ne yapar, organizasyon içindeki bağımsızlığı nasıl güvenceye alınır, kimler bu görevi yürütemez ve bu kariyere nasıl hazırlanılır?
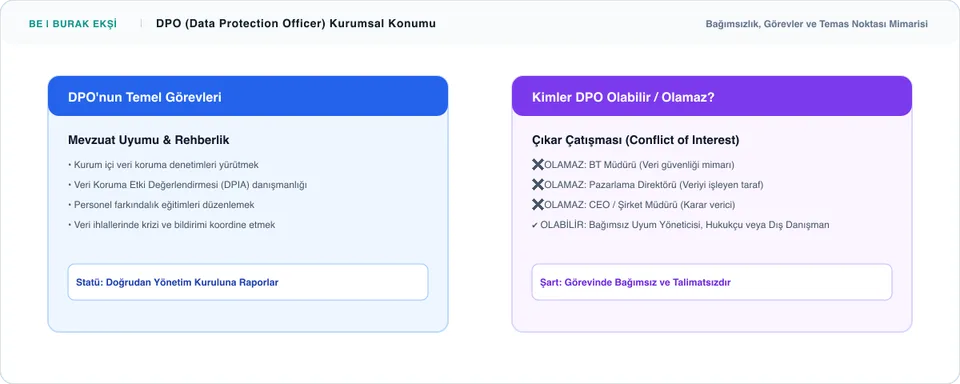
DPO Kimdir ve Şirketteki Konumu Neden Bağımsızdır?
DPO, kurumun kişisel veri işleme faaliyetlerinin mevzuata uygunluğunu tarafsız ve bağımsız bir gözle izleyen kilit danışmandır. GDPR Madde 38 uyarınca DPO'nun en belirleyici vasfı bağımsızlığıdır:
- Talimat Almama Güvencesi: DPO'ya görevlerini nasıl yürüteceği, hangi görüşü bildireceği konusunda yönetim veya birim amirleri tarafından talimat verilemez.
- İş Güvencesi ve Yaptırım Yasağı: DPO, görevini yerine getirmesi veya mevzuata aykırılıkları raporlaması nedeniyle cezalandırılamaz, görevden alınamaz veya iş akdi feshedilemez.
- Doğrudan Üst Yönetim Erişimi: DPO, operasyonel ara kademelere takılmadan doğrudan en üst yönetim organına (Yönetim Kurulu, CEO veya İcra Kurulu) raporlama yapar.
Kurumsal Güvenlik ve Uyum Rollerindeki Sorumluluk Matrisi
Birçok şirkette DPO rolü, CISO veya Hukuk Müşaviri gibi diğer unvanlarla karıştırılmaktadır. Aşağıdaki matris sorumluluk sınırlarını netleştirmektedir:
| Rol | Birincil Misyon | Raporlama Hattı | Karar Verici mi? | Çıkar Çatışması Riski |
|---|---|---|---|---|
| DPO (Veri Koruma Görevlisi) | Veri koruma mevzuatına bağımsız uyum denetimi ve rehberlik | Doğrudan CEO / Yönetim Kurulu | Hayır (Tavsiye & Denetim) | Düşük (Yönetici olmamalı) |
| CISO (Bilgi Güvenliği Lideri) | Siber güvenlik, altyapı koruma ve ISO/IEC 27001 Danışmanlığı kontrolleri | CIO / CTO / CEO | Evet (Teknik kontrolleri yönetir) | Evet (DPO olamaz) |
| Hukuk Müşaviri | Şirketin sözleşmesel menfaatlerini savunmak | Genel Müdür / Yönetim Kurulu | Evet (Kurum avukatlığı) | Kısmi (Temsil menfaati çakışabilir) |
| İç Denetçi | Finansal ve operasyonel süreçlerin iç kontrolü | Denetim Komitesi | Hayır (Geriye dönük teftiş) | Düşük |
DPO'nun Temel Yasal Görevleri Nelerdir?
GDPR Madde 39 çerçevesinde DPO'nun dört temel çalışma alanı bulunmaktadır:
- Uyum Denetimi ve İzleme: Şirketin veri işleme faaliyetlerinin KVKK, GDPR ve ISO 27701 gereklerine uygunluğunu periyodik olarak denetlemek.
- DPIA / Veri Koruma Etki Değerlendirmesi: Yapay zeka sistemleri, yeni mobil uygulamalar veya biyometrik sistemler devreye alınırken etki analizini koordine etmek.
- Otoritelerle Temas Noktası: Kişisel Verileri Koruma Kurumu (KVKK) veya AB veri koruma otoriteleri ile resmi yazışmaları yürütmek.
- Kriz ve İhlal Koordinasyonu: Olası bir veri sızıntısında Veri İhlal Bildirimi ve 72 Saat Kuralı sürecini yöneterek idari para cezalarını engellemek.
Çıkar Çatışması: Kimler Asla DPO Olamaz?
Avrupa Adalet Divanı'nın (CJEU) emsal kararları (özellikle C-453/21 sayılı karar) uyarınca çıkar çatışması (conflict of interest) yaratan pozisyondaki yöneticiler kesinlikle DPO olarak görevlendirilemez:
- Bilgi İşlem / BT Müdürü & CIO: Veritabanını ve yazılım altyapısını bizzat kurgulayan ve yöneten kişi kendi sisteminin bağımsız denetçisi olamaz.
- Pazarlama / Büyüme Direktörü: Müşteri verilerini toplama, profilleme ve hedefleme kararlarını veren kişi veri minimizasyonu ilkelerini tarafsız değerlendiremez.
- CEO / Genel Müdür: Şirketin kâr odaklı nihai hedeflerini belirleyen icra lideri bağımsız olamaz.
Kimler DPO Olabilir ve Kariyer Yolu Nasıldır?
DPO olabilmek için tek bir lisans diploması şartı yoktur. Hukuk mezunları, bilgisayar ve siber güvenlik mühendisleri, işletme ve endüstri mühendisleri bu pozisyonda başarılı olmaktadır.
En kritik beklenti; veri koruma hukuku kuralları ile bilişim teknolojileri ve bilgi güvenliği yönetim sistemlerini harmanlayabilme yetkinliğidir. Bu alanda uzmanlaşmak isteyen profesyoneller için akredite DPO Eğitimi (EU GDPR Veri Koruma Görevlisi) programları ve kurumsal Kişisel Verilerin Korunması Danışmanlığı desteğimiz sağlam bir temel sunmaktadır.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.