Özet: Bir siber saldırı veya sızıntı anında şirketlerin saatlerle yarıştığı Veri İhlal Bildirimi sürecini, 72 saatlik resmi takvimi ve form doldurma adımlarını inceliyoruz.
Bir sabah işe geldiğinizde sistem yöneticinizin telaşla yanınıza gelip "Sunucularımıza yetkisiz erişim gerçekleşmiş, müşteri veri tabanımızın bir hacker forumunda sızdırıldığı tespit edildi" dediğini hayal edin.
Şirketlerin bu senaryoda yaptığı ilk ve en tehlikeli hata "Aman kimse duymasın, önce sessizce temizleyip kapatalım" refleksidir. Oysa KVKK ve GDPR nezdinde bir siber saldırıyı veya teknik sızıntıyı gizlemeye çalışmak, olayın kendisinden katbekat ağır cezalar doğurur.
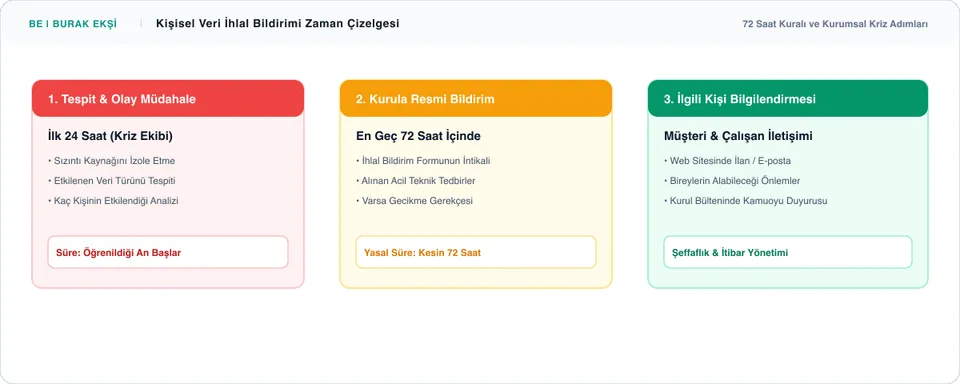
Kişisel veri ihlali anında dakikaların ve saatlerin nasıl yönetilmesi gerektiğini, KVKK 2019/10 İlke Kararı ile GDPR Madde 33–34 arasındaki farkları ve olay müdahale disiplinini inceliyoruz.
72 Saat Kuralı Nedir ve Dayanağı Nereden Gelir?
6698 Sayılı KVKK Madde 12/5 hükmü açıktır:
"İşlenen kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilmesi hâlinde, veri sorumlusu bu durumu en kısa sürede ilgilisine ve Kurula bildirir."
Kişisel Verileri Koruma Kurulu, 24.01.2019 tarihli ve 2019/10 sayılı İlke Kararı ile maddedeki "en kısa süre" ifadesini somutlaştırmış ve "öğrenildiği tarihten itibaren gecikmeksizin ve en geç 72 saat" olarak bağlayıcı kurala bağlamıştır.
72 Saatlik Süre Ne Zaman Başlar?
72 saatlik yasal süre saldırının gerçekleştiği veya açığın oluştuğu anda değil; kurumunuzun durumu öğrendiği (fark ettiği veya haberdar olduğu) an başlar. Bu nedenle SIEM/SOC olay kayıtları, adli bilişim inceleme başlangıç tutanakları ve iç e-posta yazışmaları zaman damgası açısından kritik delillerdir.
KVKK (2019/10) ile GDPR (Madde 33 & 34) Karşılaştırması
Hem Türk hukuku hem de Avrupa Birliği mevzuatı 72 saatlik süreyi benimsemiş olmakla birlikte, bildirim yükümlülüğünün tetiklenme koşullarında kritik teknik farklar bulunmaktadır:
| Hukuki Unsur | KVKK Kapsamı (Kanun M.12 & İlke Kararı 2019/10) | GDPR Kapsamı (Madde 33 & Madde 34) |
|---|---|---|
| Otoriteye Bildirim Süresi | Öğrenildiği andan itibaren en geç 72 saat | Gecikmeksizin, uygulanabilir olduğunda en geç 72 saat |
| Otoriteye Bildirim Eşiği (Risk Şartı) | Katı Kural: Kanuni olmayan yollarla elde edilen her ihlal bildirilir (Risk şartı aranmaz). | Risk Eşiği: Hak ve özgürlüklere risk doğurması muhtemel değilse (unlikely to result in a risk) bildirim gerekmez. |
| Resmi Bildirim Formatı | Kurulun yayımladığı standart Kişisel Veri İhlal Bildirim Formu | İlgili DPA'nın (Denetim Otoritesi) elektronik ihlal bildirim kanalı |
| İlgili Kişiye Bildirim Şartı | Makul olan en kısa sürede doğrudan veya web sitesinde ilanla bildirim. | Yalnızca hak ve özgürlükler üzerinde "YÜKSEK RİSK" (High Risk) doğması muhtemel ise (Madde 34). |
| Kriptografik Koruma Muafiyeti | İlgili kişiye bildirimde hafifletici sebep olarak değerlendirilir. | Veriler güçlü şifreliyse (kullanılamaz hale getirilmişse) kişilere bildirim zorunluluğu tamamen kalkar. |
Veri İhlali Olay Müdahale ve Bildirim Aşamaları
Aşağıdaki kronolojik akış, 72 saatlik takvimin hem teknik hem de hukuki açıdan nasıl yönetilmesi gerektiğini gösterir:
| Aşama | Zaman Aralığı | Yapılacak Kritik Eylemler | Çıktı / Sorumlu |
|---|---|---|---|
| 01. Tespit ve İzolasyon | 0 – 12. Saat | Etkilenen sunucular ağdan izole edilir, sızıntı kaynağı durdurulur, adli bilişim imajları alınır. | Olay Müdahale (CSIRT) Ekibi |
| 02. Kapsam ve Etki Analizi | 12 – 36. Saat | Hangi veri kategorilerinin (kimlik, finansal, sağlık vb.) ve tahmini kaç kişinin etkilendiği belirlenir. | DPO / Hukuk & Bilgi Güvenliği |
| 03. İlk Resmi Bildirim | 36 – 72. Saat | Resmi KVKK Bildirim Formu doldurularak Kurula iletilir; gerekirse kademeli bildirim tercihi belirtilir. | Veri Sorumlusu Temsilcisi |
| 04. İlgili Kişilere Duyuru | Gecikmeksizin | Verisi sızan kişilere doğrudan (SMS/e-posta) veya kurumsal web sitesi ilanı ile şeffaf bilgilendirme yapılır. | İletişim / Müşteri İlişkileri |
| 05. Nihai İnceleme ve Kapanış | 15 – 30 Gün | Kök neden analizi, kalıcı teknik tedbirler ve adli rapor Kurula tamamlayıcı dosya olarak sunulur. | Yönetim Kurulu & Güvenlik Liderliği |
72 Saatte Tüm Detayları Bilmek Zorunda mıyız?
Hayır. Kurumların en sık tereddüde düştüğü nokta burasıdır: "Saldırının adli incelemesi henüz bitmedi, kaç kaydın sızdığını tam netleştiremedik; bildirim için beklemeli miyiz?"
Kesinlikle beklemeyin. Kişisel Verileri Koruma Kurulu kademeli (aşamalı) bildirimi açıkça kabul etmektedir:
- İlk 72 saat içinde resmi Kişisel Veri İhlal Bildirim Formu ile ön bildirim yapılır.
- Olayın ne zaman fark edildiği, etkilenen sistemler ve ilk bulgular aktarılır.
- Formda "Ayrıntılı adli bilişim (DFIR) incelemesi devam etmekte olup, netleşen veriler ek rapor halinde bilahare sunulacaktır" açıklamasına yer verilir.
- Gecikmeli yapılan bildirimlerde ise 72 saatin aşılma gerekçesi haklı ve belgelenebilir kanıtlarla Kurula sunulmak zorundadır.
İlgili Kişilere (Kullanıcılara / Müşterilere) Bildirim
Yasal zorunluluk yalnızca Kuruma yapılan bildirimle sınırlı değildir. Verisi hukuka aykırı şekilde üçüncü kişilerin eline geçen gerçek kişilere de makul sürede bildirim yapılmalıdır:
- Doğrudan İletişim: İlgili kişilerin güncel e-posta veya telefon bilgileri mevcutsa doğrudan açık ve anlaşılır bir dille bilgilendirme mesajı gönderilir.
- Kamusal Duyuru: Etkilenen kişi sayısı çok yüksekse veya iletişim adreslerine ulaşılamıyorsa, kurumun resmi internet sitesinde duyuru yayımlanır.
- Koruyucu Tavsiyeler: Bildirim metninde kullanıcılara şifrelerini güncellemeleri, kimlik avı (phishing) girişimlerine karşı dikkatli olmaları ve hesap hareketlerini kontrol etmeleri tavsiye edilir.
Sonuç ve Proaktif Hazırlık
Kriz patlak verdiğinde panikle hareket etmek yerine Kişisel Veri İşleme Envanteri ile veri varlıklarını önceden haritalandırmış olmak ve ISO 27701 Entegre Yönetim Sistemi kapsamında test edilmiş bir Veri İhlal Müdahale Planına (Data Breach Response Plan) sahip olmak, kurumunuzu hem milyonlarca liralık idari para cezalarından hem de telafisi imkansız kurumsal itibar kayıplarından korur. Profesyonel destek için Kişisel Verilerin Korunması Danışmanlığı hizmetlerimizden yararlanabilirsiniz.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.