Özet: Hukuk ile bilişimi buluşturan ISO/IEC 27701 standardını, ISO 27001'e nasıl eklendiğini ve KVKK cezalarına karşı sağladığı kalkanı inceliyoruz.
Şirketlerin bilgi güvenliği ve hukuk departmanları arasında yıllardır süregelen klasik bir çekişme vardır: Hukukçular KVKK kanun maddelerini anlatır ama bilişim altyapısına dokunamaz; BT yöneticileri ise güvenlik duvarı kurar ama hangi verinin kişisel veri olduğunu tam bilemez.
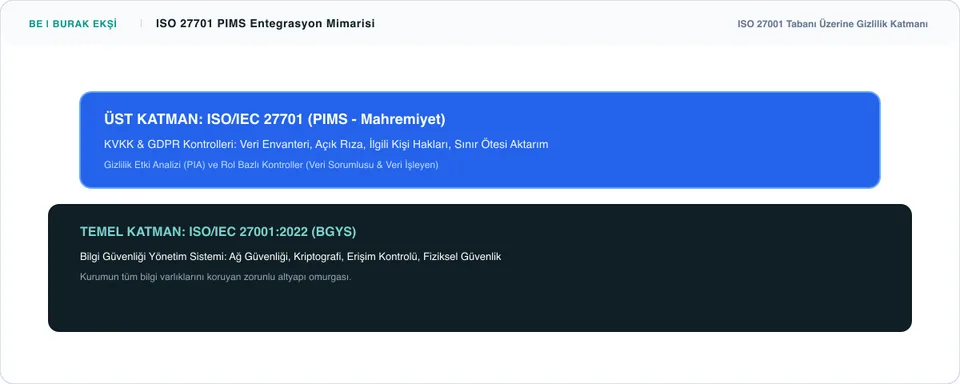
İşte bu kopukluğu gidermek ve veri mahremiyetini mühendislik seviyesinde denetlenebilir bir standarda oturtmak için Uluslararası Standardizasyon Örgütü (ISO) ve IEC ortak komitesi, ISO/IEC 27701 (Privacy Information Management System - PIMS) standardını geliştirmiştir.
ISO/IEC 27701:2019 vs. ISO/IEC 27701:2025 — Kritik Dönüm Noktası
Standardın anlaşılmasında sektörde en sık yapılan hata, 2019 yılında yayımlanan ilk sürümün kurallarını güncel 2025 sürümü için de geçerli saymaktır. Oysa 14 Ekim 2025 tarihinde yayımlanan ISO/IEC 27701:2025 (2. Baskı) standardı köklü bir paradigma değişimi getirmiştir:
| Karşılaştırma Kriteri | ISO/IEC 27701:2019 (İlk Sürüm) | ISO/IEC 27701:2025 (Güncel Sürüm) |
|---|---|---|
| Yönetim Sistemi Statüsü | Yalnızca bir sektörel "uzantı" (Extension) | Tamamen Bağımsız Yönetim Sistemi (Stand-alone MSS) |
| ISO 27001 Ön Şartı | Zorunlu (ISO 27001 belgesi olmadan 27701 alınamazdı) | Bağımsız Alınabilir (ISO 27001 zorunlu ön koşul değildir) |
| Madde Mimarisi | Madde 5-8 (27001 ve 27002 eşlemeleri) | Madde 4-10 ISO Harmonize Yapı (HLS) |
| Entegrasyon Kabiliyeti | Doğrudan ISO 27001'e eklemlenir | ISO 27001, ISO 9001 ve ISO 42001 ile entegre edilebilir |
| Gizlilik Riski Tanımı | Bilgi güvenliği riskine tâbi alt başlık | Müstakil PII (Kişisel Veri) Gizlilik Riski Değerlendirmesi |
Standardın Normatif Madde Mimarisi: Hangi Madde Neyi Düzenler?
Kurumların denetim hazırlığı yaparken hangi sürümün madde yapısını referans aldığını netleştirmesi şarttır:
1. 2019 Sürümü Mimarisi (Tarihsel Uzantı Modeli):
- Madde 5 (PIMS Genel Gereksinimleri): ISO 27001 Madde 4-10 yönetim sistemi gerekliliklerinin PIMS perspektifinden genişletilmesi.
- Madde 6 (ISO/IEC 27002 Rehberliği): ISO 27002 güvenlik kontrollerinin kişisel verilere uyarlanması.
- Madde 7 ve Ek A: Veri Sorumluları (PII Controller) için özel mahremiyet kontrolleri.
- Madde 8 ve Ek B: Veri İşleyenler (PII Processor) için özel yüklenici ve alt işleyen kontrolleri.
2. 2025 Sürümü Mimarisi (Müstakil Yönetim Sistemi Modeli):
ISO/IEC 27701:2025, ISO'nun tüm modern yönetim sistemlerinde kullandığı Harmonize Yapı (Harmonized Structure) omurgasını benimsemiştir:
- Madde 4 (Kuruluşun Bağlamı): PII işleme bağlamı, veri sahipleri ve yasal regülasyonlar (KVKK/GDPR).
- Madde 5 (Liderlik): Gizlilik politikası, üst yönetim taahhüdü ve kurumsal roller.
- Madde 6 (Planlama): Gizlilik risk ve fırsatlarının değerlendirilmesi, gizlilik etki analizleri (DPIA).
- Madde 7 (Destek): Yetkinlik, farkındalık eğitimleri ve dokümante edilmiş bilgi.
- Madde 8 (Operasyon): Veri sorumlusu ve veri işleyen operasyonel süreç kontrolleri.
- Madde 9 (Performans Değerlendirme): İç tetkik, yönetim gözden geçirmesi ve gizlilik metrikleri.
- Madde 10 (İyileştirme): Uygunsuzluklar, düzeltici faaliyetler ve sürekli iyileştirme.
Standardın Getirdiği İki Temel Rol
İster 2019 ister 2025 sürümü olsun, standardın temel omurgası veri işleme ekosistemini iki net role ayırır:
- PII Controller (Veri Sorumlusu): Verinin neden ve hangi amaçlarla işleneceğine karar veren kurumdur (6698 Sayılı KVKK'daki Veri Sorumlusu). Aydınlatma metinleri, VERBİS kayıt yükümlülüğü ve ilgili kişi haklarının (erişim, silme, itiraz) karşılanması bu kapsamdadır.
- PII Processor (Veri İşleyen): Veri sorumlusunun talimatıyla veriyi saklayan, işleyen bulut sağlayıcıları, yazılım şirketleri ve veri merkezi operatörleridir. Veri sorumlusunun yazılı onayı olmadan alt veri işleyen (sub-processor) kullanamaz ve veri sızıntılarını gecikmeksizin bildirmek zorundadır.
ISO 27001 ile Güncel Entegrasyon Nasıl Sağlanır?
ISO/IEC 27701:2025'in bağımsız bir standart haline gelmesi, ISO/IEC 27001 Bilgi Güvenliği Yönetim Sistemi ile yollarının ayrıldığı anlamına gelmez. Tam aksine:
- Her iki standart da Madde 4-10 ortak çekirdeğini paylaştığı için, kurumlar tek bir Entegre Yönetim Sistemi (Integrated Management System - IMS) kurarak hem bilgi güvenliğini (ISO 27001) hem de kişisel veri gizliliğini (ISO 27701) tek bir politika ve iç denetim takvimiyle yürütebilirler.
- ISO 27001:2022 Ek A kontrolleri teknik güvenlik altyapısını güvenceye alırken, ISO 27701 kontrolleri yasal veri işleme şartlarını ve rıza yönetimini tamamlar.
Neden ISO 27701 Kurmalısınız?
- KVKK Denetimlerinde Somut İspat: Kişisel Verileri Koruma Kurulu incelemelerinde ISO 27701 PIMS uygulaması, 6698 sayılı Kanun Madde 12 kapsamındaki "Gerekli teknik ve idari tedbirlerin alındığını" bağımsız akredite raporlarla kanıtlar.
- Küresel GDPR Uyumu: Avrupa Birliği ile veri alışverişi yapan Türk ihracatçı ve SaaS şirketleri için GDPR hesap verebilirlik (accountability) ilkesinin en sağlam teminatıdır.
- Olay Müdahale Güvencesi: Yaşanan olası bir sızıntıda 72 saatlik veri ihlal bildirimi sürecini kurumsal prosedürlere bağlar.
KVKK uyumunu kağıt üzerinde bir formalite olmaktan çıkarıp yaşayan bir yönetim sistemine dönüştürmek isteyen kurumlar için kişisel verilerin korunması danışmanlığı kapsamında ISO 27701 sürdürülebilir kurumsal çözümdür.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.