Özet: KVKK uyumunun temeli olan Kişisel Veri İşleme Envanterinin departman bazlı nasıl çıkarılacağını, saklama sürelerini ve en sık yapılan denetim hatalarını ele alıyoruz.
Danışmanlık yaptığım şirketlerde genel müdürlerin masasında sıkça gördüğüm bir KVKK klasörü vardır: İnternetten indirilmiş jenerik aydınlatma metinleri, kopyala-yapıştır taahhütnameler... Ancak kendilerine "Şirketinizde işlenen kişisel veri envanteriniz nerede?" diye sorduğumda genellikle derin bir sessizlik olur.
Oysa Kişisel Verileri Koruma Kurumu (KVKK) bir denetime geldiğinde veya bir şikayet incelendiğinde baktığı ilk ve tek resmi temel belge Kişisel Veri İşleme Envanteridir.
Envanteri olmayan bir şirketin aydınlatma metni hukuken hükümsüzdür. Çünkü neyi işlediğinizi bilmeden neyi aydınlatacağınızı bilemezsiniz.
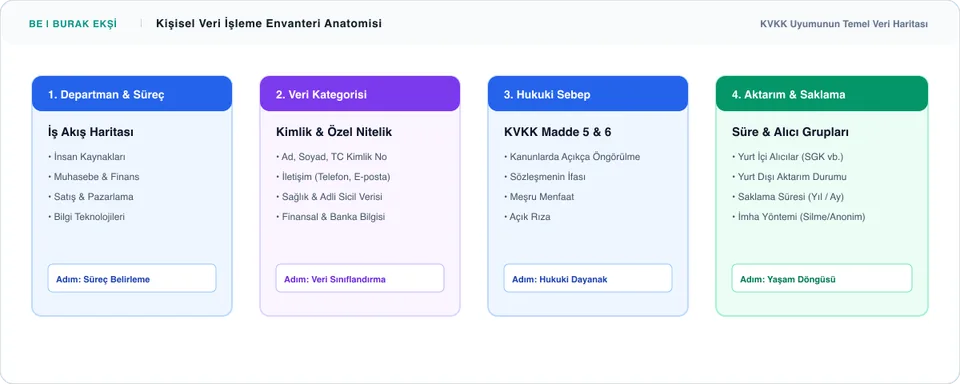
Veri Envanteri Nedir?
6698 Sayılı Kanun ve Veri Sorumluları Sicili Hakkında Yönetmelik uyarınca Kişisel Veri İşleme Envanteri; kuruluşun iş süreçlerine bağlı olarak gerçekleştirmekte olduğu kişisel veri işleme faaliyetlerini;
- Kişisel verileri işleme amaçları,
- Veri kategorisi,
- Aktarılan alıcı grubu ve veri konusu kişi grubu,
- Azami saklama süresi,
- Yabancı ülkelere aktarımı öngörülen kişisel veriler,
- Veri güvenliğine ilişkin alınan teknik ve idari tedbirler ile detaylandırarak oluşturduğu yaşayan bir tablodur.
Kurumsal kişisel verilerin korunması danışmanlığı kapsamında envanter, ISO/IEC 27701 Gizlilik Yönetim Sistemi (PIMS) kurulumunun da temel girdisidir.
Örnek Envanter Veri Akış Matrisi
| Departman | Veri Kategorisi | İşleme Amacı | Hukuki Sebep (KVKK M.5/6) | Aktarım (Alıcı Grubu) | Saklama Süresi | Güvenlik Tedbiri |
|---|---|---|---|---|---|---|
| İnsan Kaynakları | Kimlik, İletişim, Özlük | Personel özlük dosyası oluşturma, bordro | Kanunlarda açıkça öngörülmesi (İş Kanunu M.75) | SGK, Yetkili Kamu Kurumları | İş akdi bitiminden itibaren 10 yıl | Kriptolu veri tabanı, rol tabanlı erişim |
| Muhasebe / Finans | Finans, Banka Hesap Bilgisi | Maaş ödemesi, faturalandırma | Sözleşmenin ifası, Vergi Usul Kanunu | Bankalar, Gelir İdaresi | 10 yıl (TTK ve VUK) | İki faktörlü kimlik doğrulama (MFA) |
| Pazarlama | İletişim, Müşteri İşlem | Ticari elektronik ileti gönderimi | Açık Rıza (İYS onayı) | İYS A.Ş., E-posta Servis Sağlayıcı | Rıza geri alınıncaya kadar | Veri maskeleme, SSL/TLS şifreleme |
Envanter Hazırlarken Sahada İzlediğimiz 5 Adım
- Departman Odaklı Mülakatlar:
Envanter bilgi işlemcinin veya hukukçunun tek başına hazırlayabileceği bir doküman değildir. İnsan Kaynakları, Muhasebe, Pazarlama, Satış ve İdari İşler departmanlarıyla tek tek masaya oturulur. Hangi formlar toplanıyor, hangi yazılımlara giriliyor adım adım dökülür.
- Veri Kategorizasyonu:
Veriler ayrıştırılır: Kimlik, İletişim, Finans, Özlük... Sağlık ve adli sicil gibi Özel Nitelikli Kişisel Veriler kırmızı bayrakla işaretlenir.
- Hukuki Dayanak Eşleştirmesi:
En çok yapılan hata her sürece "Açık Rıza" yazmaktır. Kanunlarda açıkça öngörülen durumlarda (Örn: İş Kanunu gereği özlük dosyası tutulması) açık rıza aranmaz; hukuki sebep kanundur.
- Saklama ve İmha Süreleri:
"Bu veriyi ne kadar saklıyorsunuz?" sorusunun cevabı "İhtiyaç oldukça" olamaz. Türk Ticaret Kanunu, İş Kanunu ve Vergi Usul Kanunu uyarınca net süreler (10 yıl, 5 yıl, 1 yıl) belirlenir.
- VERBİS ile Entegrasyon:
Doğru hazırlanmış bir Excel envanteri, VERBİS kayıt kategorileriyle birebir eşleşir ve bildirim sürecini dakikalara indirir.
Envanter bir kere yapılıp rafa kaldırılan bir dosya değildir; şirkete yeni bir yazılım alındığında veya yeni bir süreç başladığında güncellenmesi zorunlu yaşayan bir kurumsal hafızadır. Olası bir güvenlik açığında 72 saatlik veri ihlal bildirimi yapılırken sızan verinin tam tespiti doğrudan bu envanter üzerinden yürütülür.
Okuyucu Yorumları
Bu makale için henüz bir yorum bulunmuyor. Denetim tecrübelerinizi veya aklınıza takılan soruları aşağıdan ilk yorum olarak paylaşabilirsiniz.
Yorum Gönder
Sorularınızı, katkılarınızı veya teknik değerlendirmelerinizi paylaşabilirsiniz. Yorumlar onaylandıktan sonra yayımlanmaktadır.